Рынок антидетект-браузеров изобилует предложениями, и очень сложно понять, где действительно качественный сервис, а где под оберткой высококачественных подмен скрываются JS-инъекции и маскировка фингерпринтов с помощью наложения шума или отключения функций.
Сравнительные материалы помогают пользователям принять верное решение и не ошибиться с инструментом. Мы же продолжаем исследовать рынок и сравнивать его представителей с антидетект-браузером Aurorium.
На очереди антидетект-браузер GoLogin, позиционирующий себя как комбайн для массового использования. Сравним его с Aurorium Browser с технической и практической точки зрения.
Введение, контекст и тестовый стенд
По традиции мы проводим все тесты в одинаковых условиях и с одинаковыми сетевыми настройками (прокси, гео, языковые сетапы).
Для практической части используется сервер следующей конфигурации:
- CPU: Intel(R) Xeon(R) CPU E5-2660 v3 @ 2.60GHz (10 ядер / 20 потоков)
- RAM: 96.0 GB DDR4 (доступно 95.9 GB)
- OS: Windows 10 Pro x64 (Clean install)
- Storage: NVMe SSD
Сеть: Единый пул резидентных прокси одного провайдера, протокол SOCKS5, гео Германия.
Профили: Windows 10, гео согласно прокси, язык согласно прокси.
Версии ядер на момент тестирования: Orbita v150 (GoLogin) против Chromium v151 (Aurorium).
Краткая характеристика
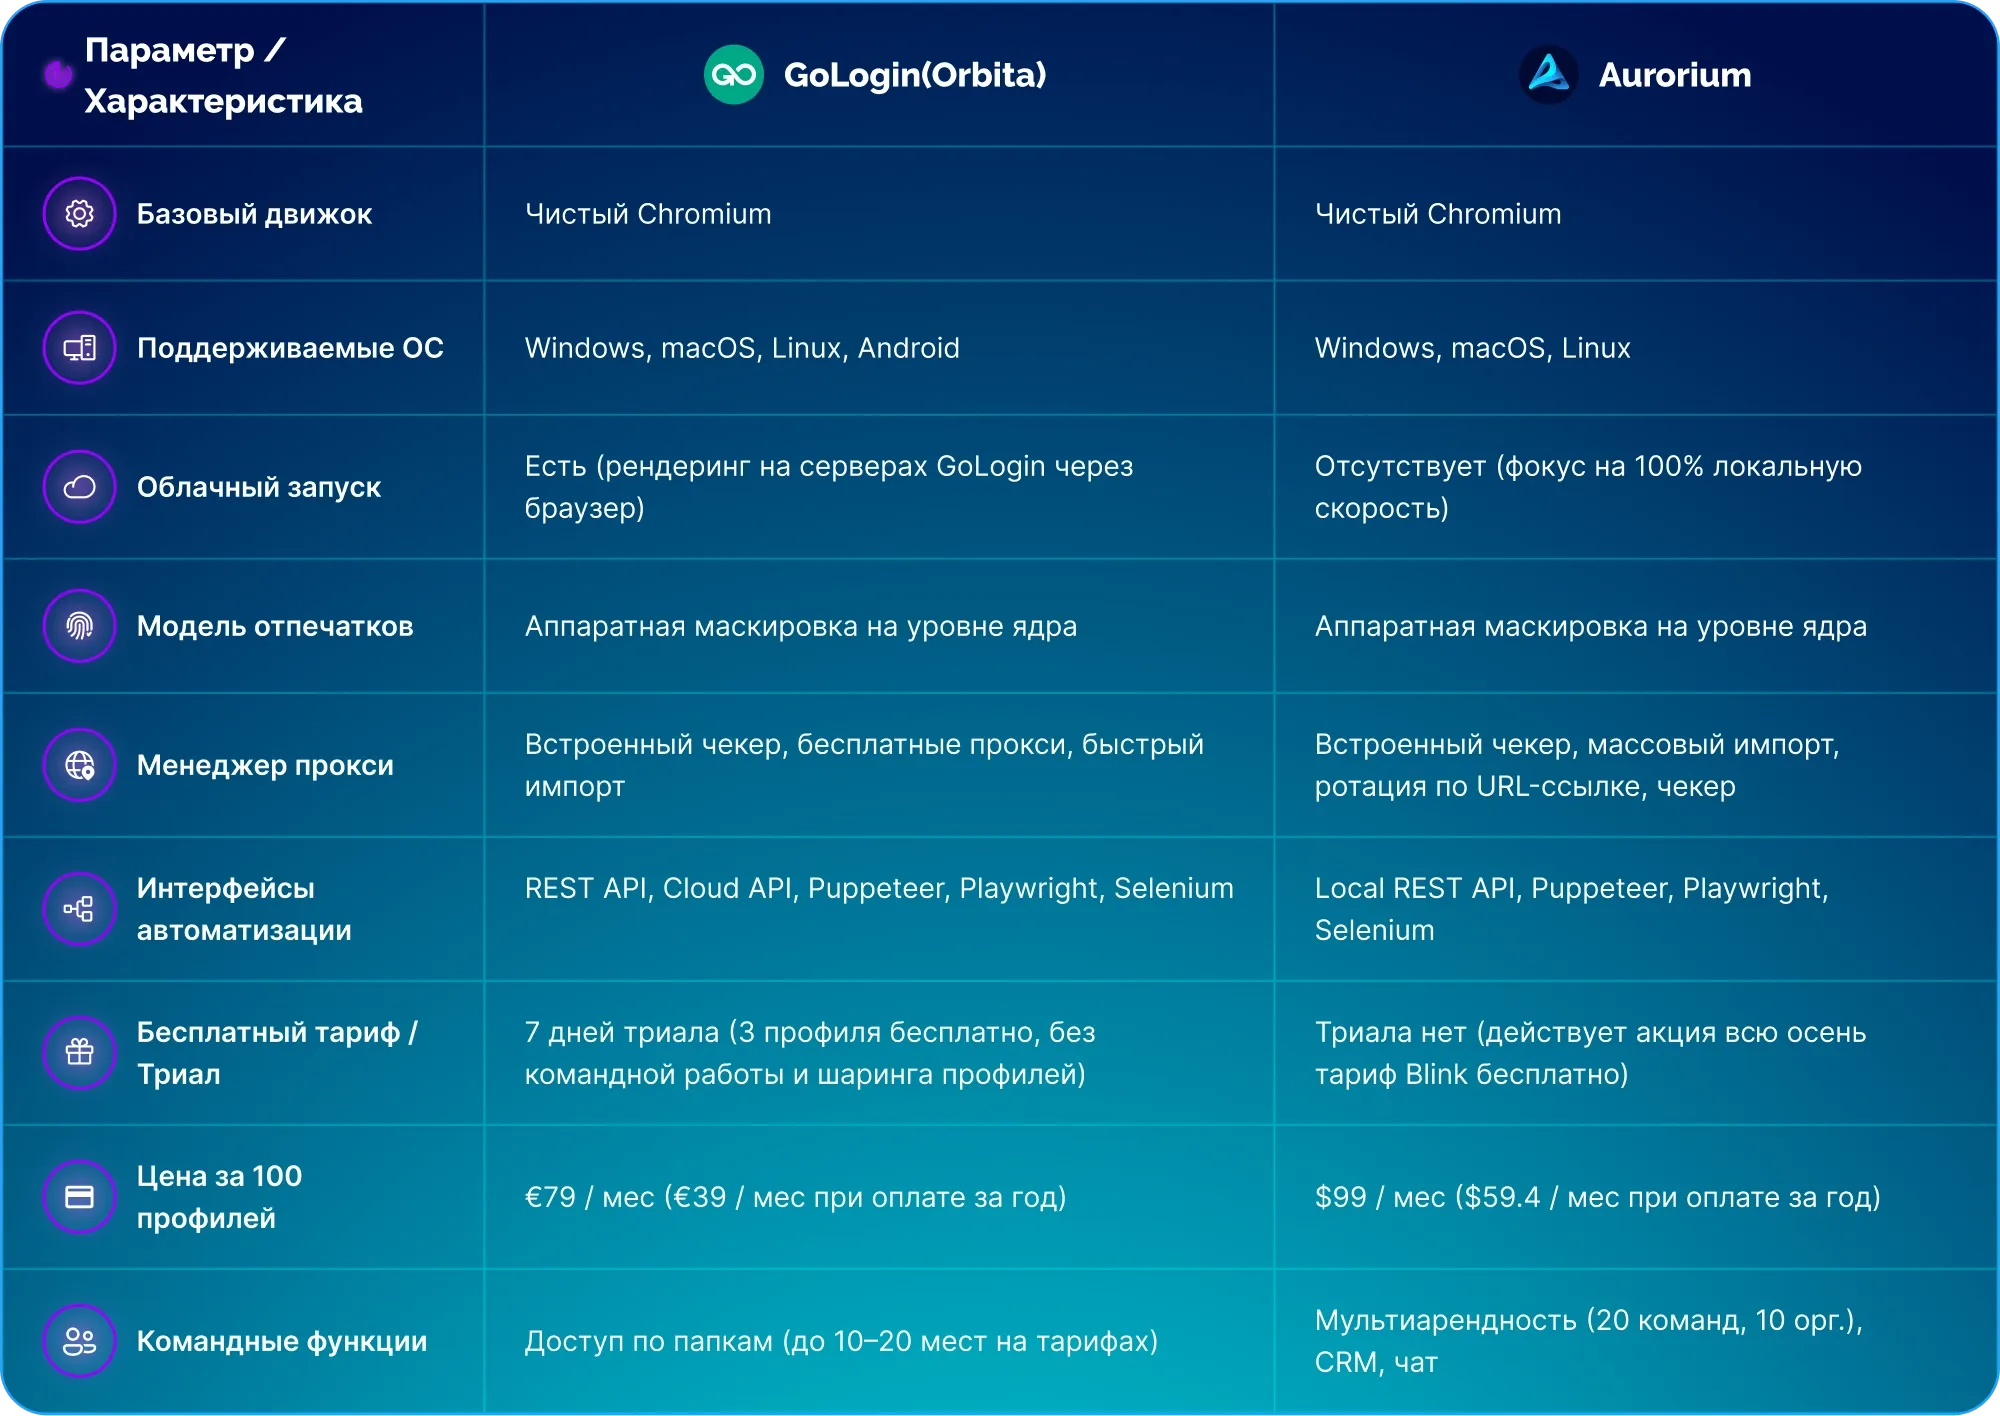
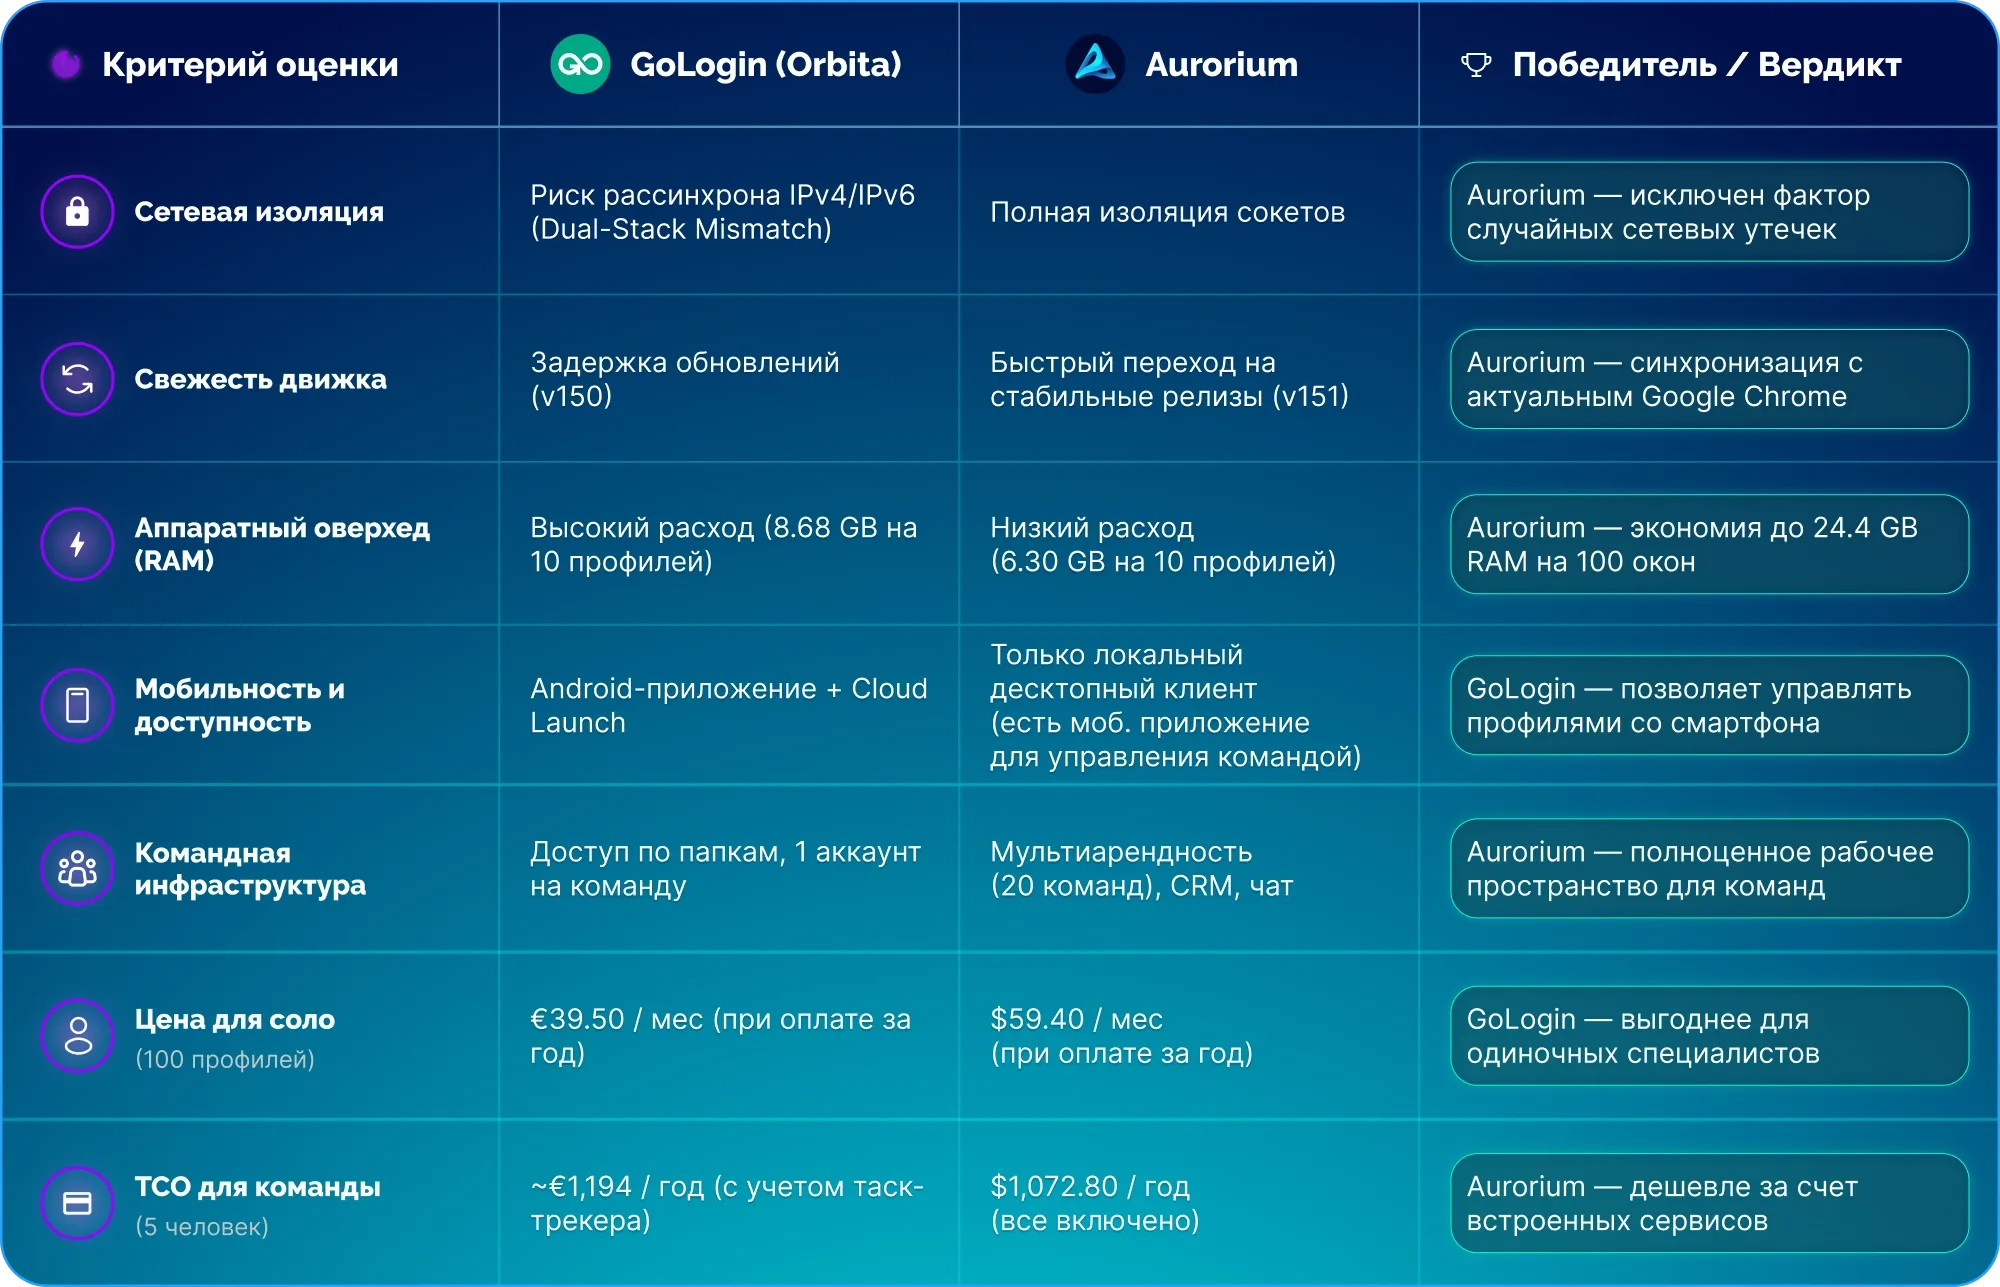
Для удобства мы свели в единую таблицу основные характеристики двух антидетект-браузеров для быстрого анализа и сравнения.
Ядро Orbita против ядра Aurorium — в чем отличие двух подходов?
Давайте для начала разберем, есть ли принципиальное отличие двух ядер (у GoLogin оно называется Orbita, а у Aurorium названо по имени антидетекта): что же скрыто внутри?
Маскировку цифрового следа мы оцениваем по трем факторам:
- свежесть ядра относительно апстрима Google;
- консистентность цифрового отпечатка устройства;
- поведение DOM-прототипов при глубоком стресс-тесте.
Сразу спойлер: при тестировании качества генерируемого отпечатка и поведения DOM-прототипов в обоих антидетект-браузерах явных аномалий или нестыковок, на которые могут триггериться антифрод-системы, выявлено не было, оба сервиса отработали на отлично.
У обоих антидетект-браузеров примерно одинаковый подход к работе с ядром — берется чистый Chromium и модернизируется под свои потребности. А дальше уже чье Кунг Фу окажется сильнее. Название ядра — это сугубо личное дело каждого.
Но расхождения все равно имеются, несмотря на то, что оба антидетект-браузера показали достойные результаты при технических проверках:
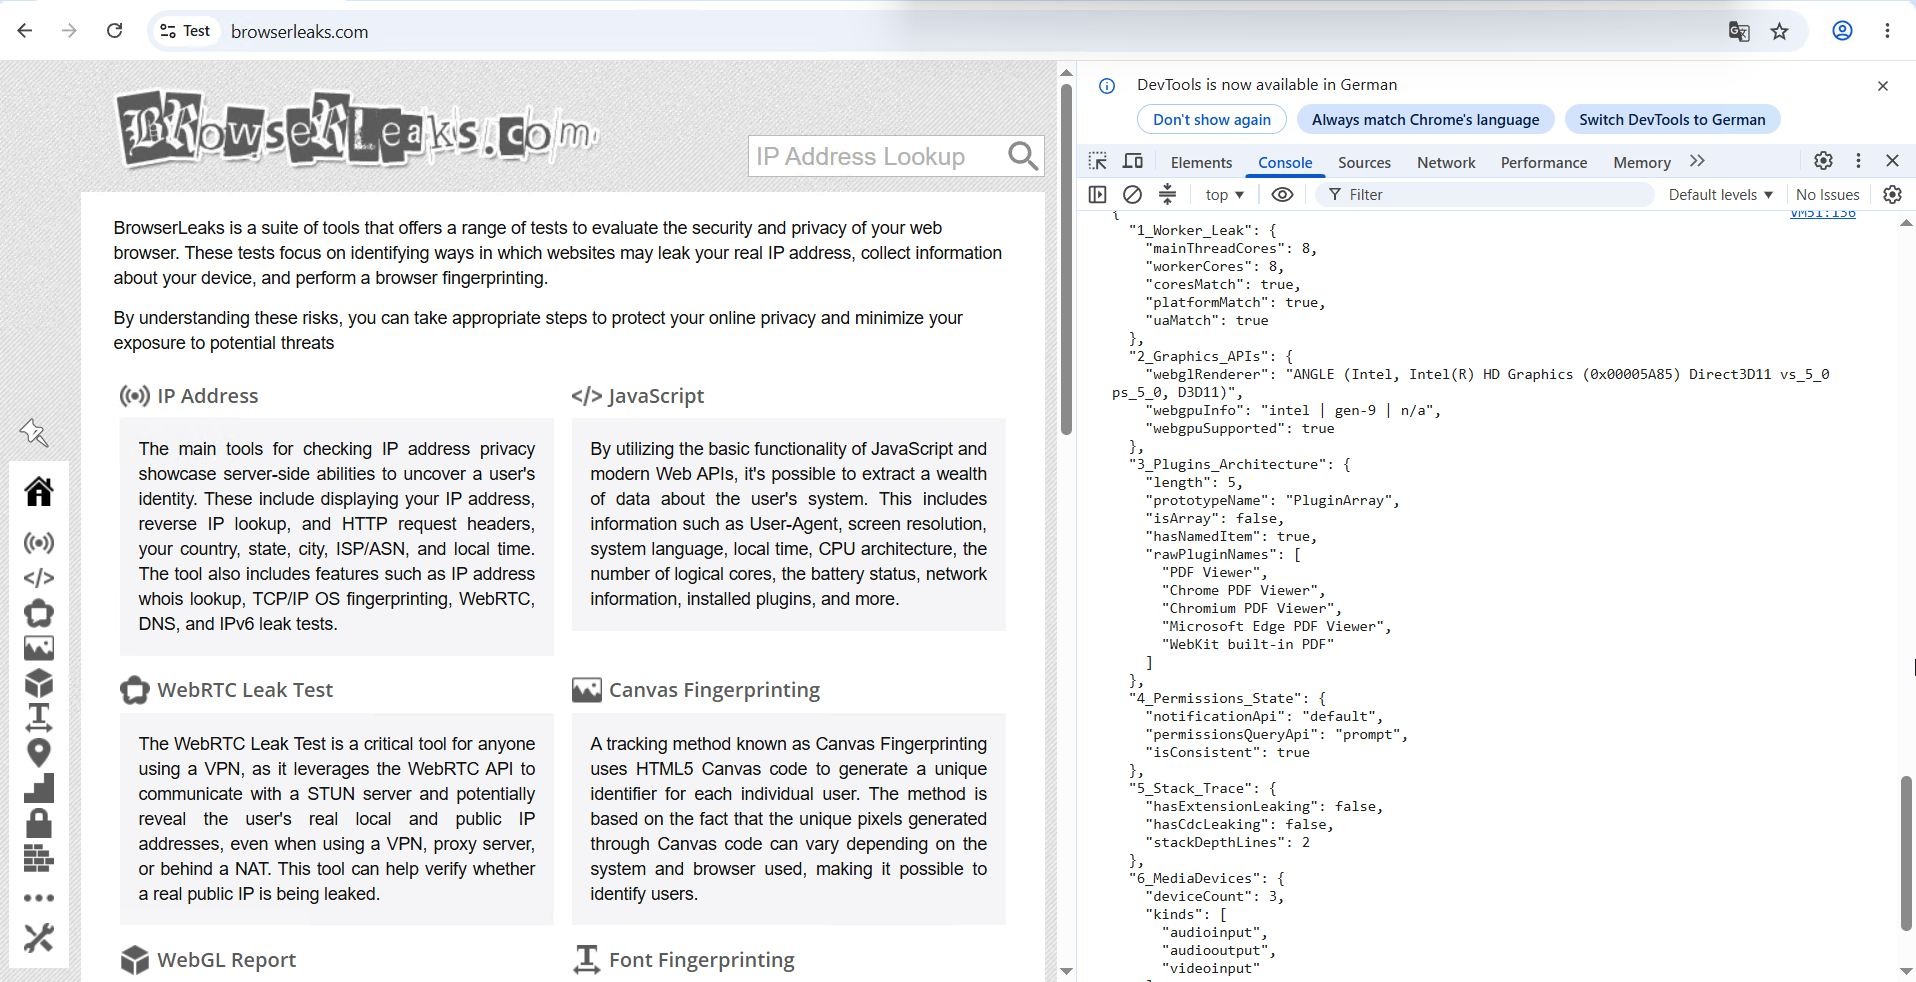
Проверка скриптом антидетект-браузера GoLogin
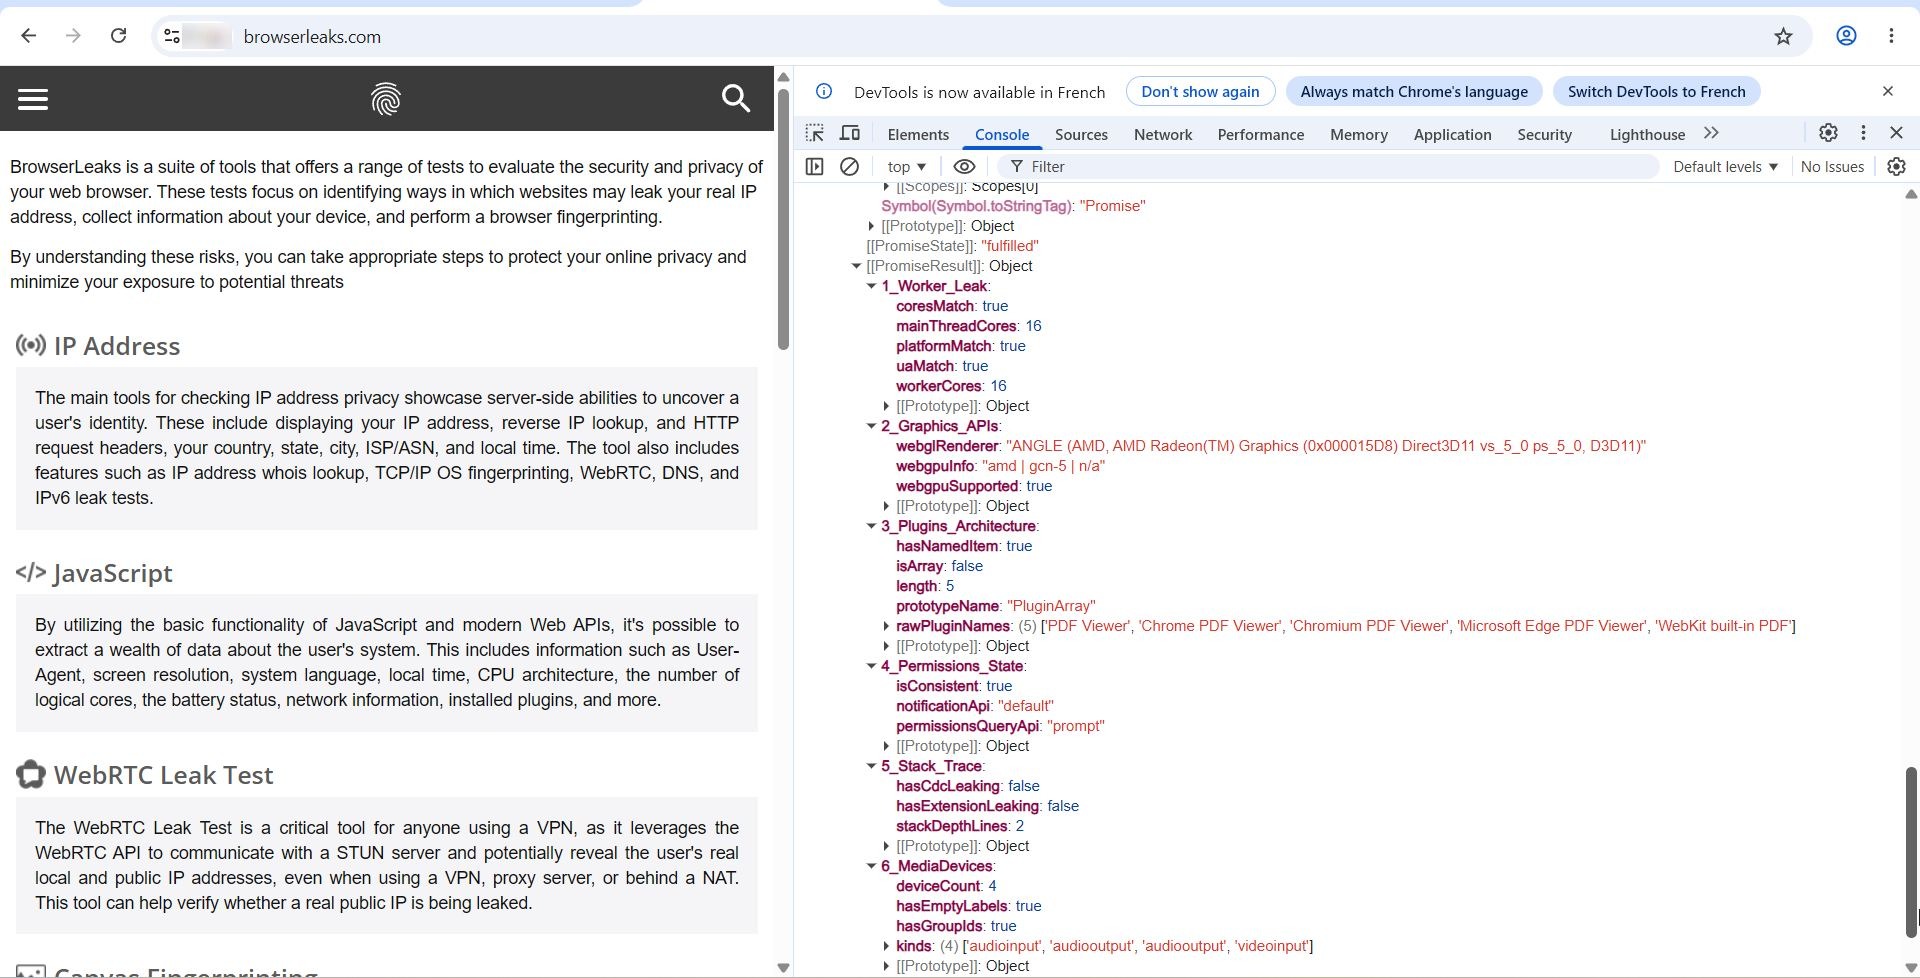
Проверка скриптом антидетект-браузера Aurorium
И первое значимое расхождение — стабильность и частота обновления ядра. Сравнение антидетект-браузера GoLogin и антидетект-браузера Aurorium проводилось в течение двух дней и на момент проверки актуальная версия ядра у GoLogin была 150 версия, учитывая, что последняя стабильная 150 версия была выпущена больше 20 дней назад. У Aurorium Browser с обновлениями проблем нет, ядро свежее, 151 стабильной версии.
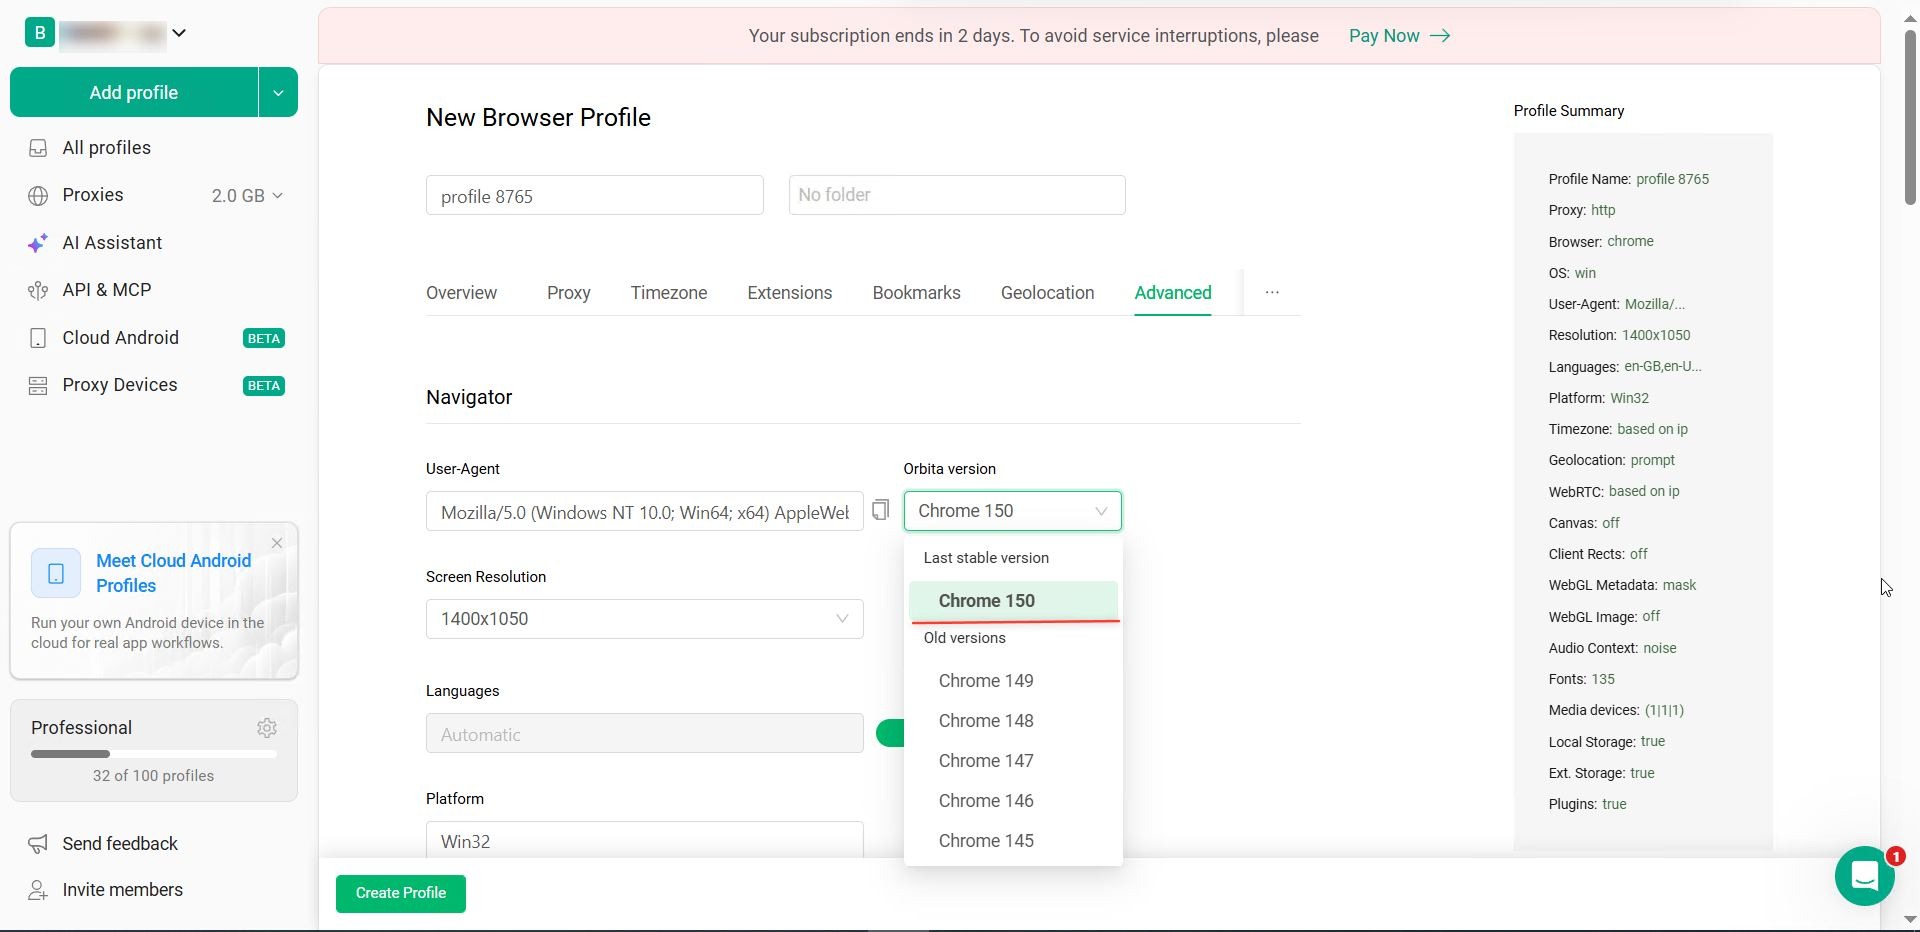
150 версия ядра GoLogin
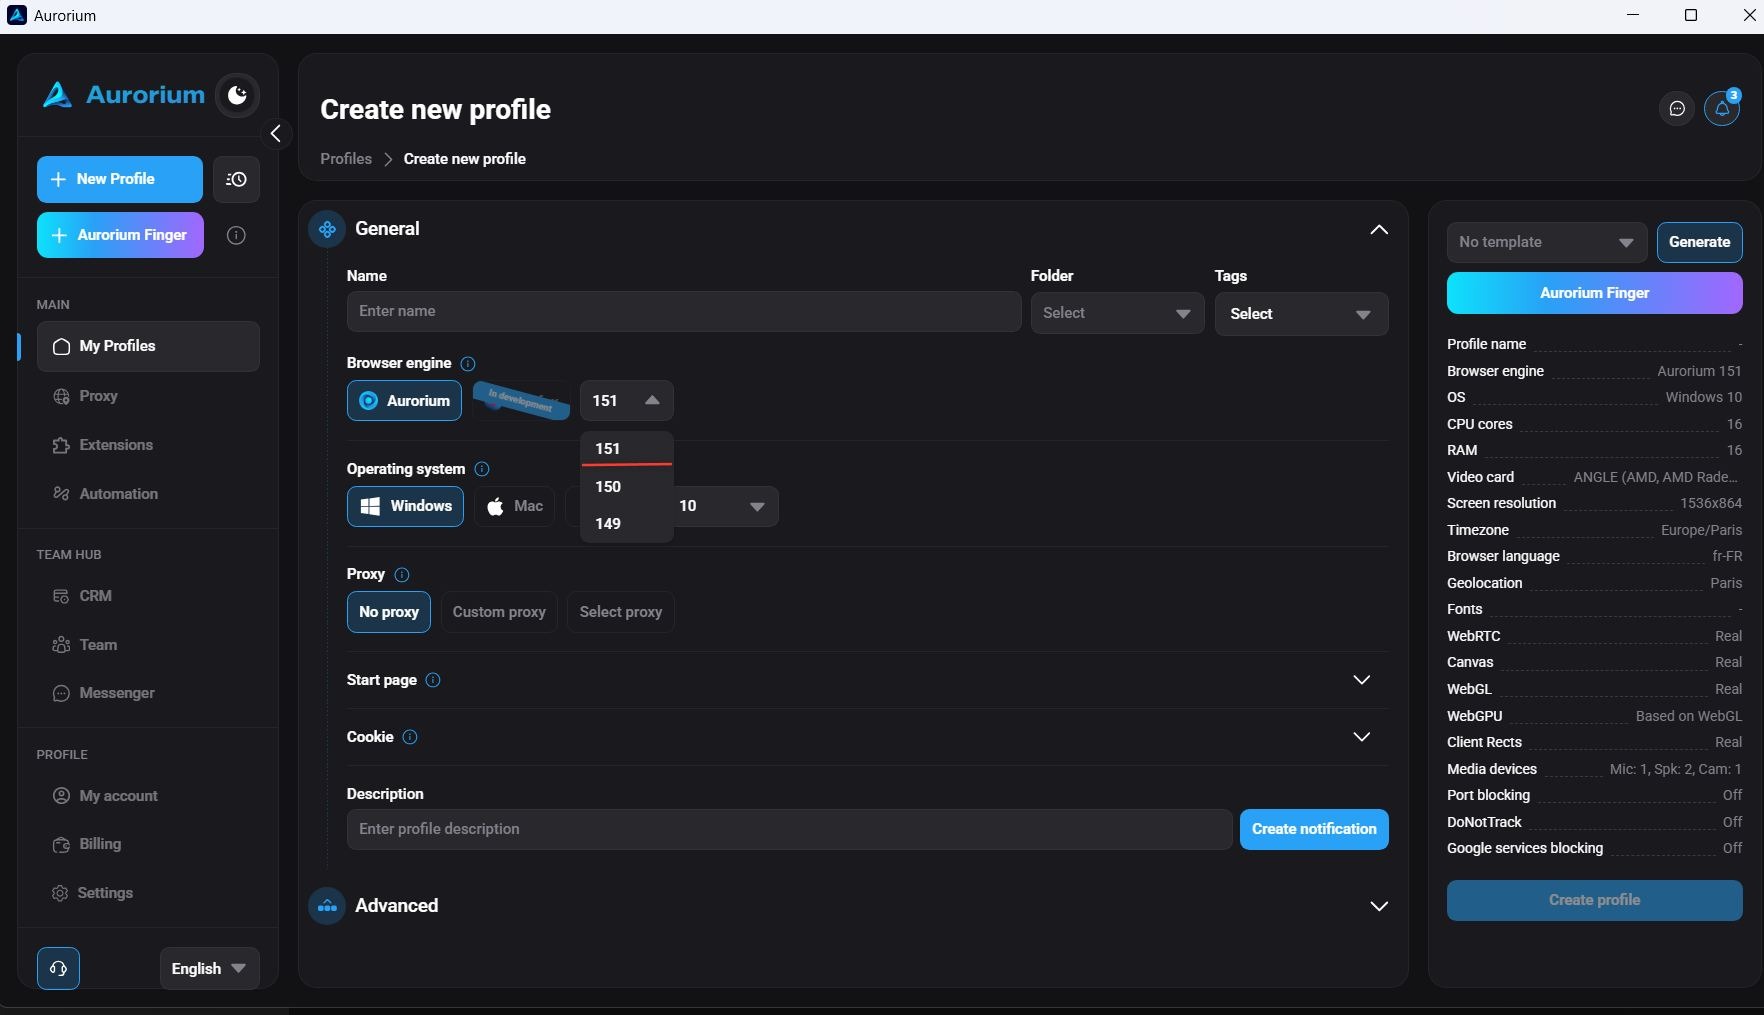
151 версия ядра Aurorium
Казалось бы, отличие всего в одной цифре 150 и 151 версия движка — некритично. И правда, на простых задачах, вроде серфинга интернет-ресурсов или мультиаккаунтинг на слабо защищенных сайтах проблем не будет. Проблемы могут возникнуть при прохождении антифрода хорошо защищенных сервисов. Конечно, вас не заблокируют за старую версию движка в вашем отпечатке, но этот факт точно не сыграет в положительную сторону общего Trust Score вашего профиля, а если негативных факторов будет много (IP-адрес засветившийся в спам-базах, отключенный WebRTC и т. п.), итог может быть плачевным.
Сторонние и аффилированные чекеры
Проверить качество отпечатков своими силами может далеко не каждый специалист и большинство пользователей ограничиваются проверкой через сторонние чекеры (Iphey, Browserleaks). И это минимум, что нужно делать, при выборе антидетект-браузера. При сравнении GoLogin и Aurorium мы прогнали браузеры через несколько чекеров и результаты получились интересными.
Самое главное, что вскрылось (не в пользу GoLogin) — наличие утечек (рассинхрон данных). При проверке антидетект-браузера GoLogin через сервис Browserleaks чекер обнаружил рассинхрон IP-адресов. Что произошло:
Браузер пустил трафик по IPv4-туннелю, но не заблокировал опрос IPv6-интерфейса на этапе STUN-запроса. В итоге сайт увидел, что сессия идет с одного IP-адреса, а медиа-сокет WebRTC прослушивает другой протокол.
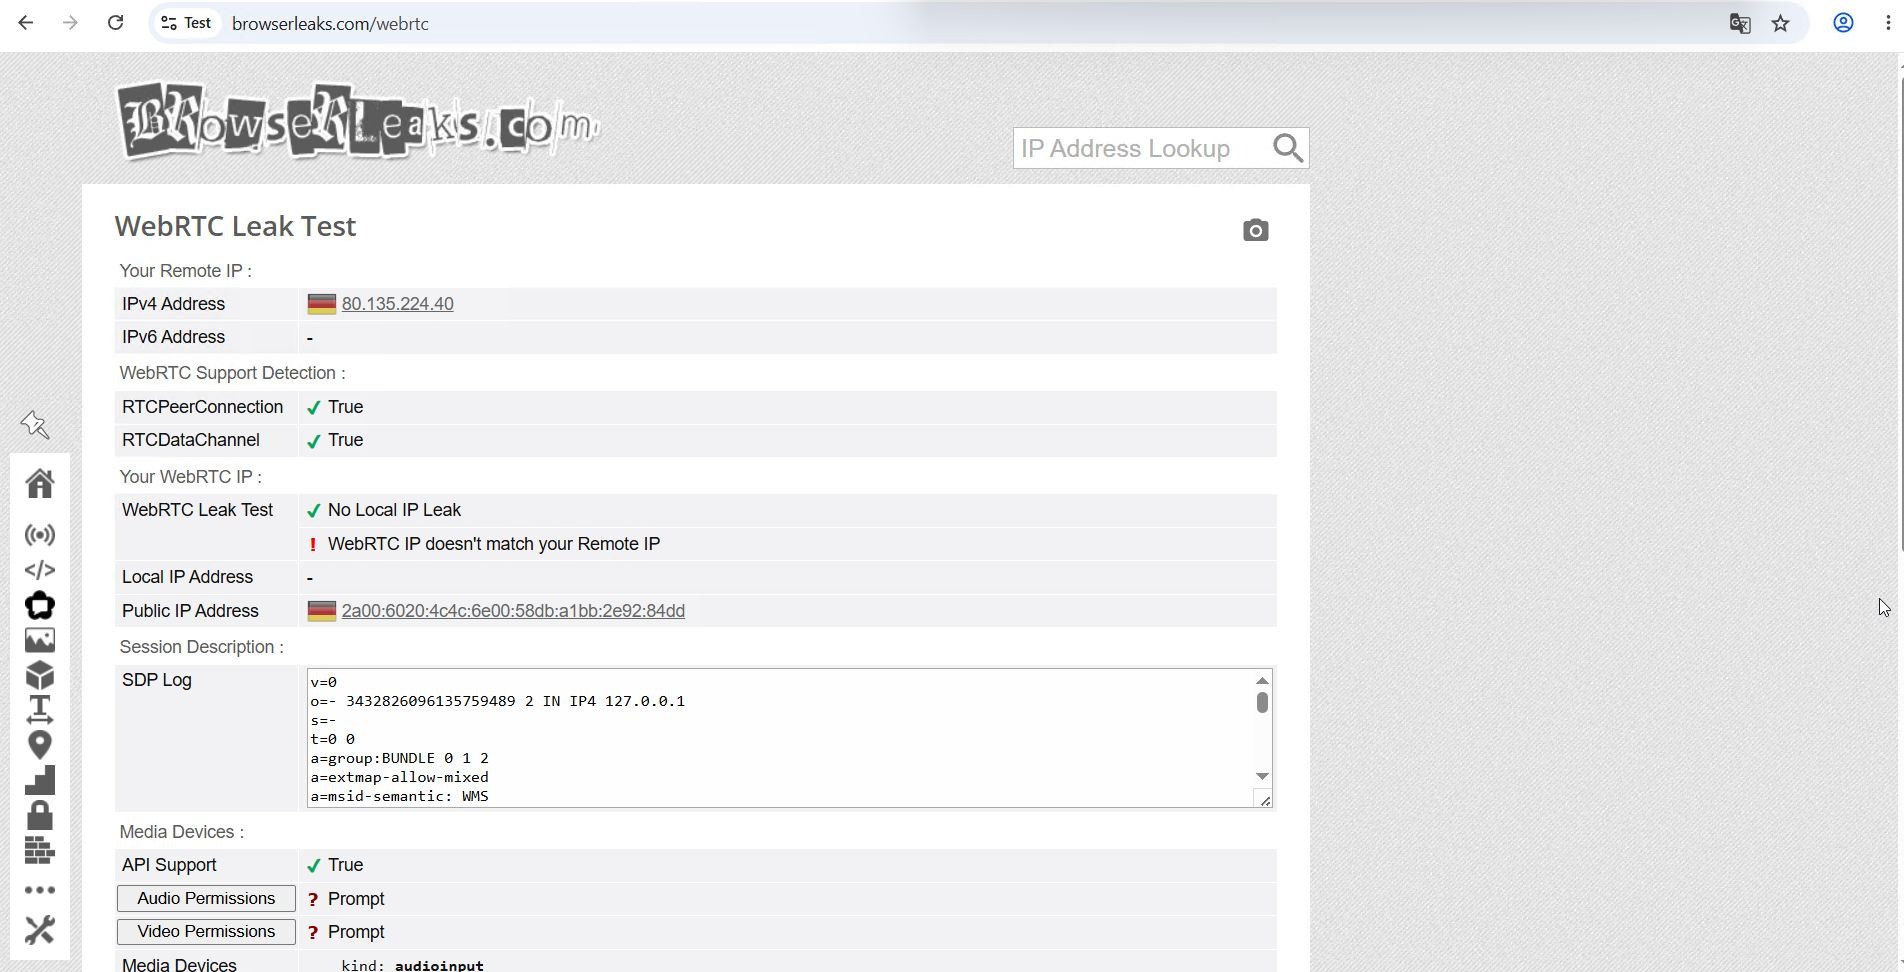
Утечка в GoLogin через WebRTC
И казалось бы, страна такая же (мы использовали прокси Германии), в чем проблема? Тут ситуация примерно такая же, как и в случае с несвоевременным обновлением ядра — очередной гвоздь, забитый в крышку вашего положительного Trust Score.
Обычный пользователь выходит в сеть с одного IP-адреса: либо с IPv4, либо с IPv6. Когда происходят подобные метаморфозы, это повод для антифрода задуматься: а не прокси ли это?
Когда подобная утечка фиксируется один раз, ее можно списать на аномалию, но когда регулярно (мы прогнали через чекер разные профили), это уже система.
В случае с антидетект-браузером Aurorium утечек обнаружено не было.
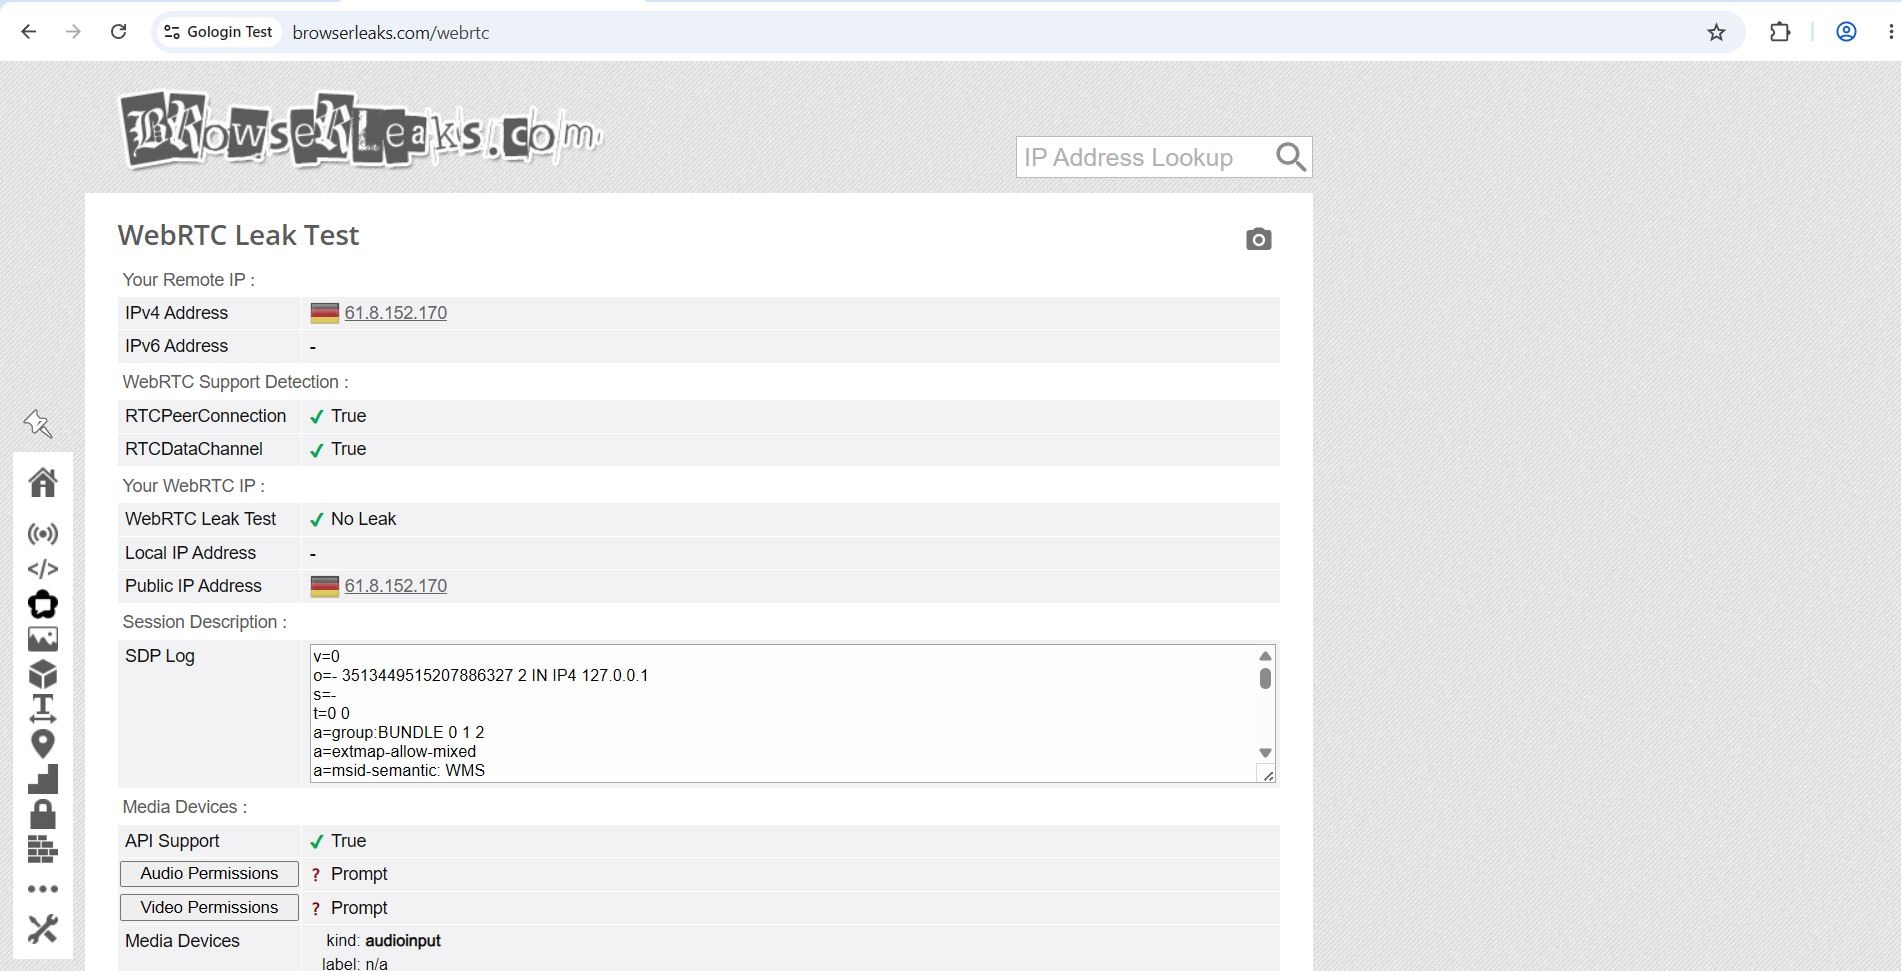
Проверка Aurorium через Browserleaks
Аффилированные чекеры
Есть в сфере мультиаккаунтинга еще такое понятие, как аффилированность — когда один чекер прямо связан с антидетект браузером, в таком случае доверять нужно с опаской, так как очевидно, что результат может быть подкручен в пользу хозяина.
Никаких заявлений, просто факты — у антидетект-браузера GoLogin мы нашли страницу с подобным чекером (Iphey) и ради интереса прогнали через него антидетект-браузер Aurorium, который проверку прошел.
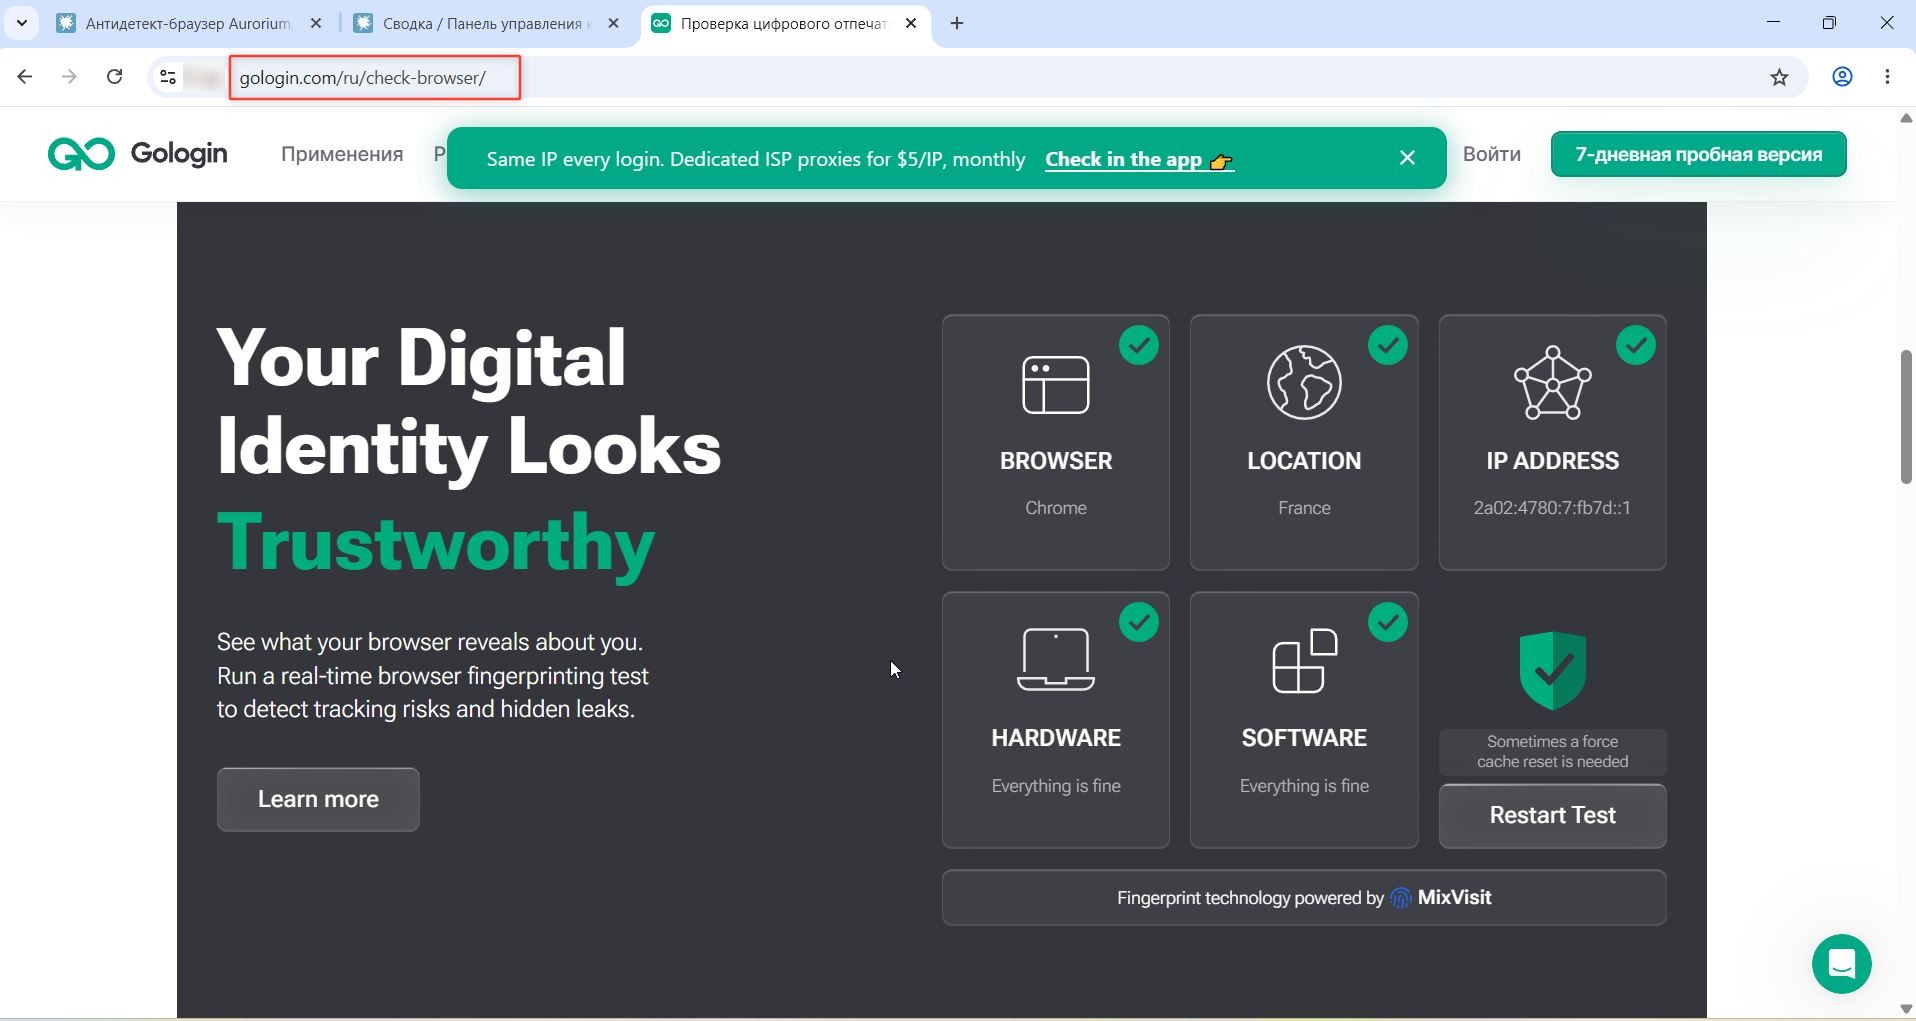
Проверка встроенным чекером GoLogin антидетект-браузера Aurorium
Хотя при открытии страницы с чекером он отдает 404-ошибку.
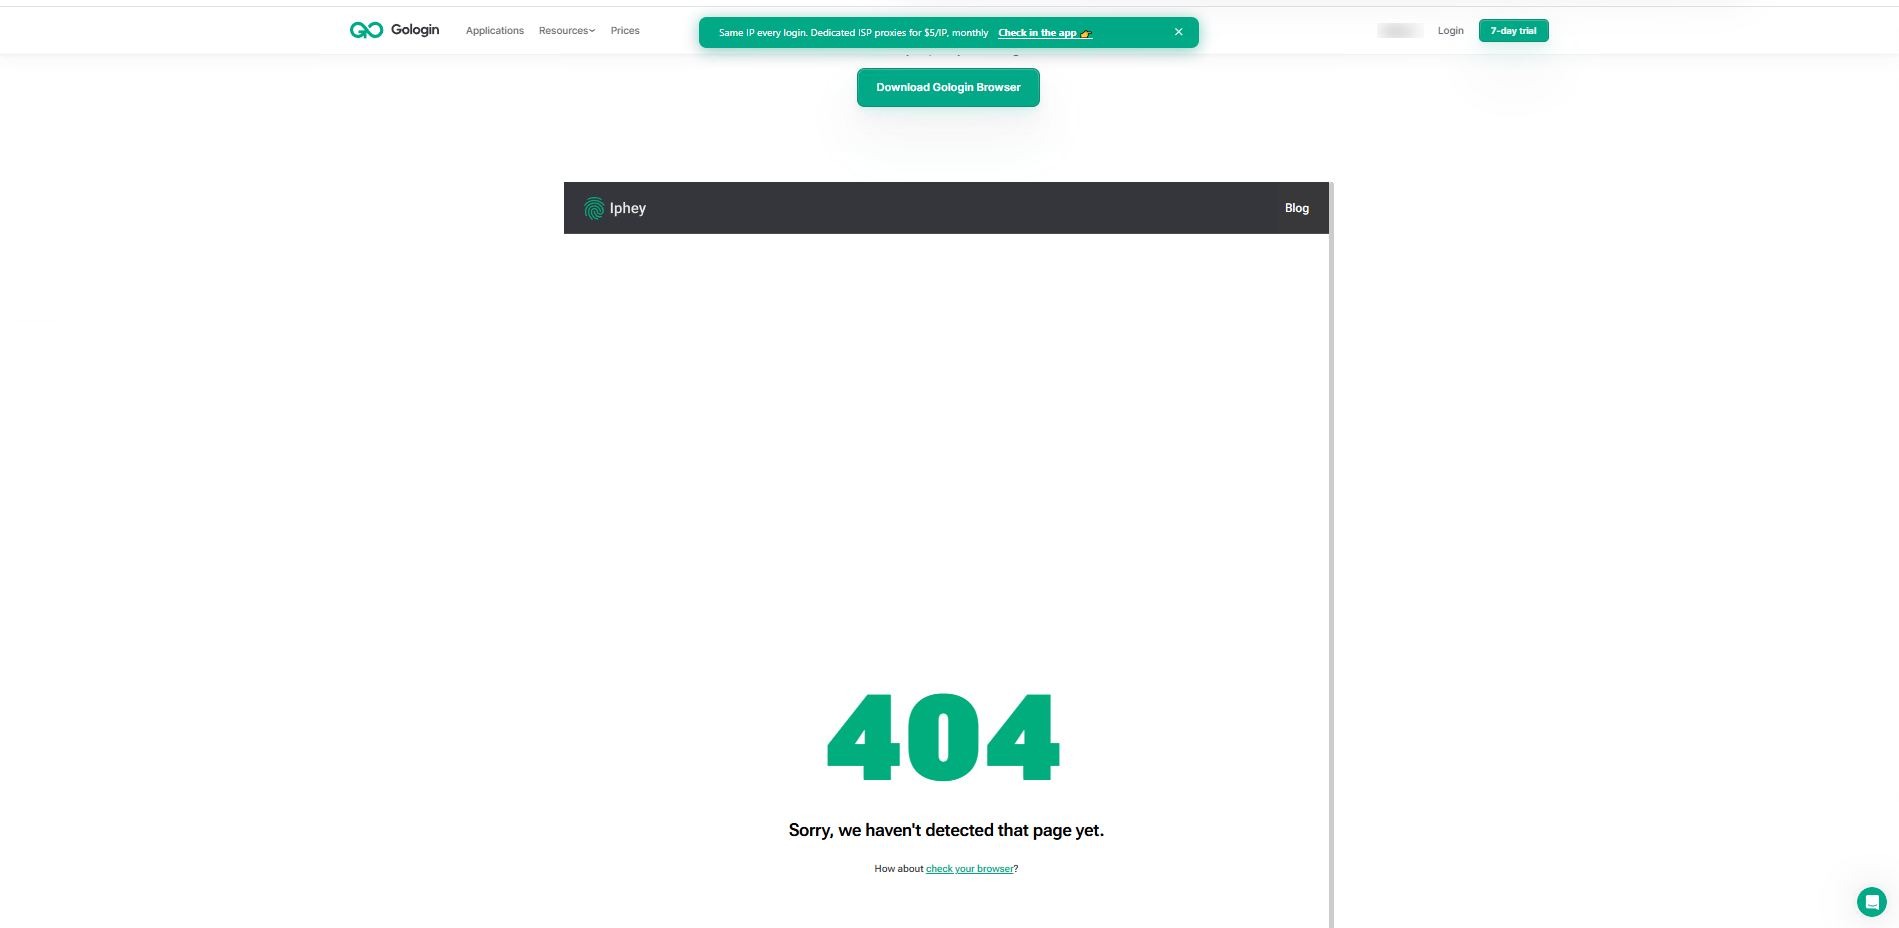
404-ошибка при открытии страницы
К слову, GoLogin эту проверку также прошел хорошо, а вот настоящий браузер Chrome, увы, не справился.
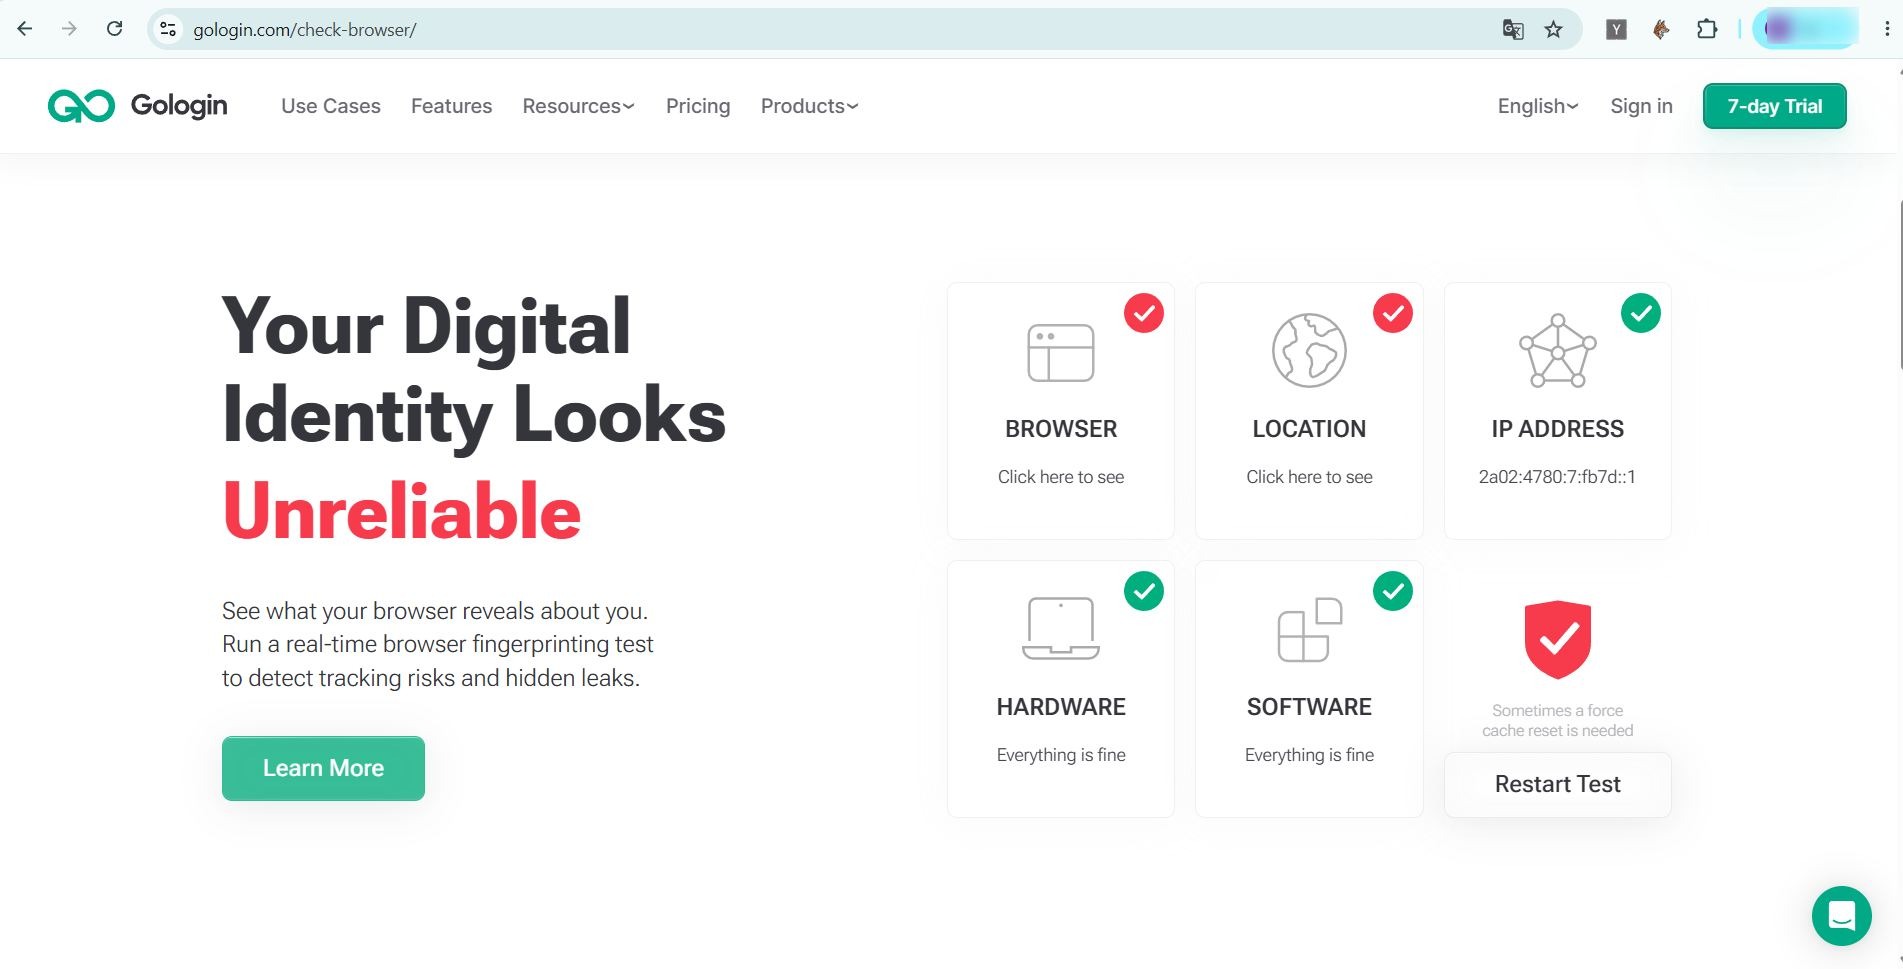
Проверка через Iphey обычного браузера
Так что слепо доверять одному чекеру не стоит, особенно, если есть подозрения на его аффилированность с антидетектом, который вы хотите проверить.
Реальная капча
Лучший способ понять качество подмен — пройти реальный антифрод. Полноценных замеров в этот раз мы не делали, но подсветить факт появления капчи при работе с Google стоит. При первом обращении к поиску Google через антидетект-браузер GoLogin вылезла CAPTCHA, которую мы прошли с первого раза.
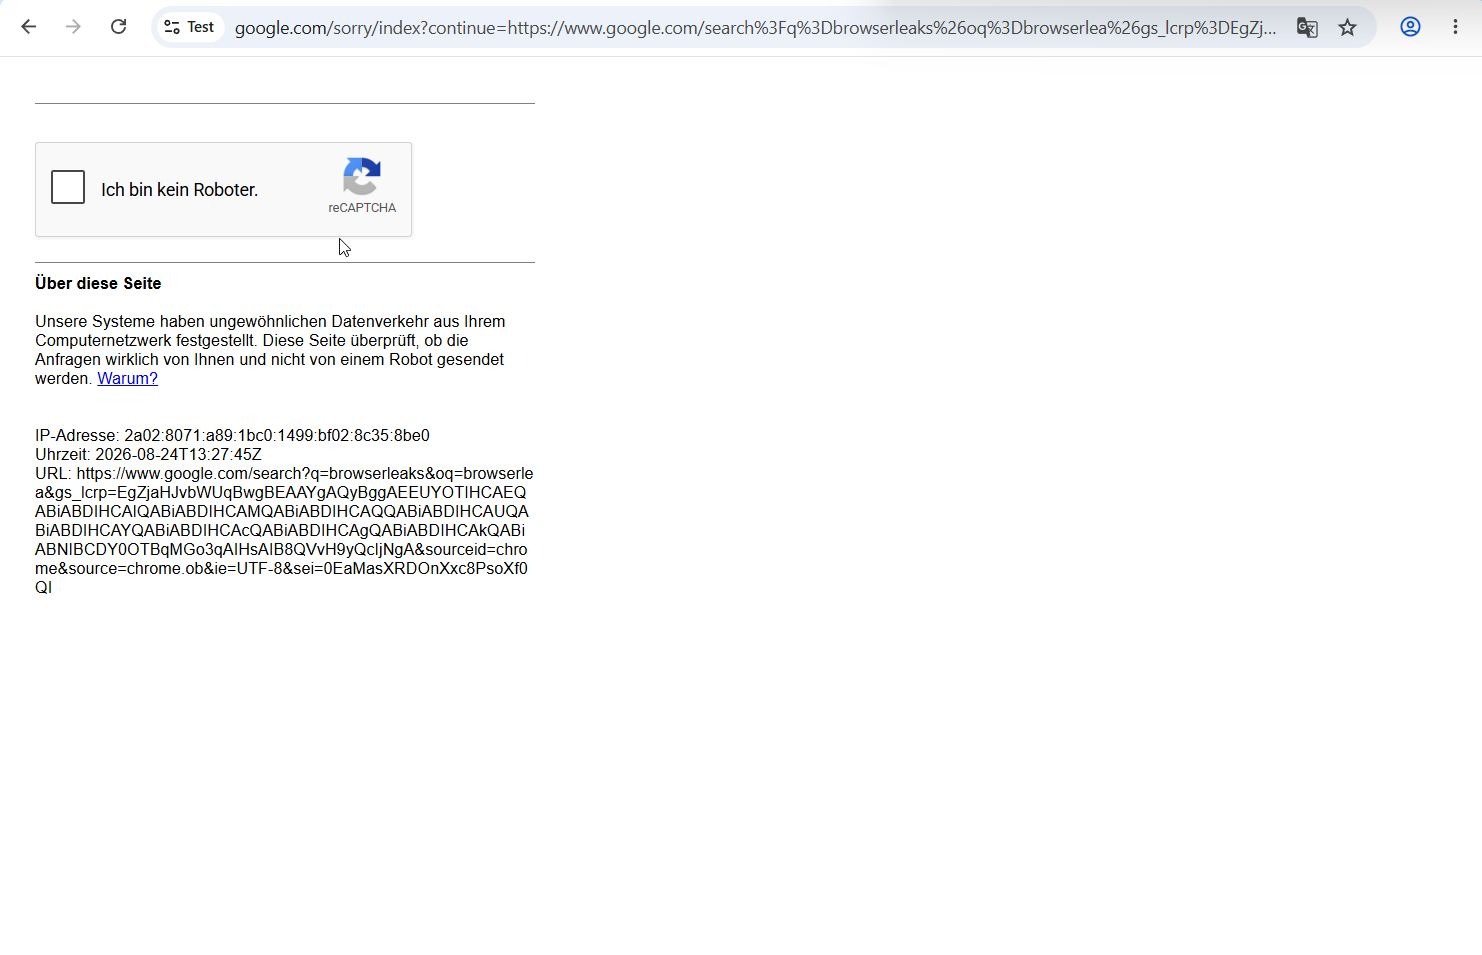
CAPTCHA при работе через GoLogin
Вероятнее всего прокси попались не самые качественные, однако при подобном запросе через антидетект-браузер Aurorium капча не появилась. Судить о качестве по одному такому эпизоду не будем, просто подсветим этот факт.
Облачная и Локальная производительность
Для понимания, насколько прожорливый антидетект-браузер вы выбираете, и хватит ли у вашего локального устройства мощностей для запуска и стабильной работы нескольких профилей, полезно сравнивать генерируемую нагрузку. Мы уже провели все необходимые замеры и готовы с вами поделиться результатом.
Сравнивали, сколько памяти потребляет антидетект-браузер GoLogin и антидетект-браузер Aurorium, а также количество запущенных процессов и системных потоков. Замеры проводили при одном, пяти и десяти открытых профилях (в каждом профиле было запущено по 3 активные вкладки).
Уже на старте GoLogin мощно заявил о своей прожорливости.
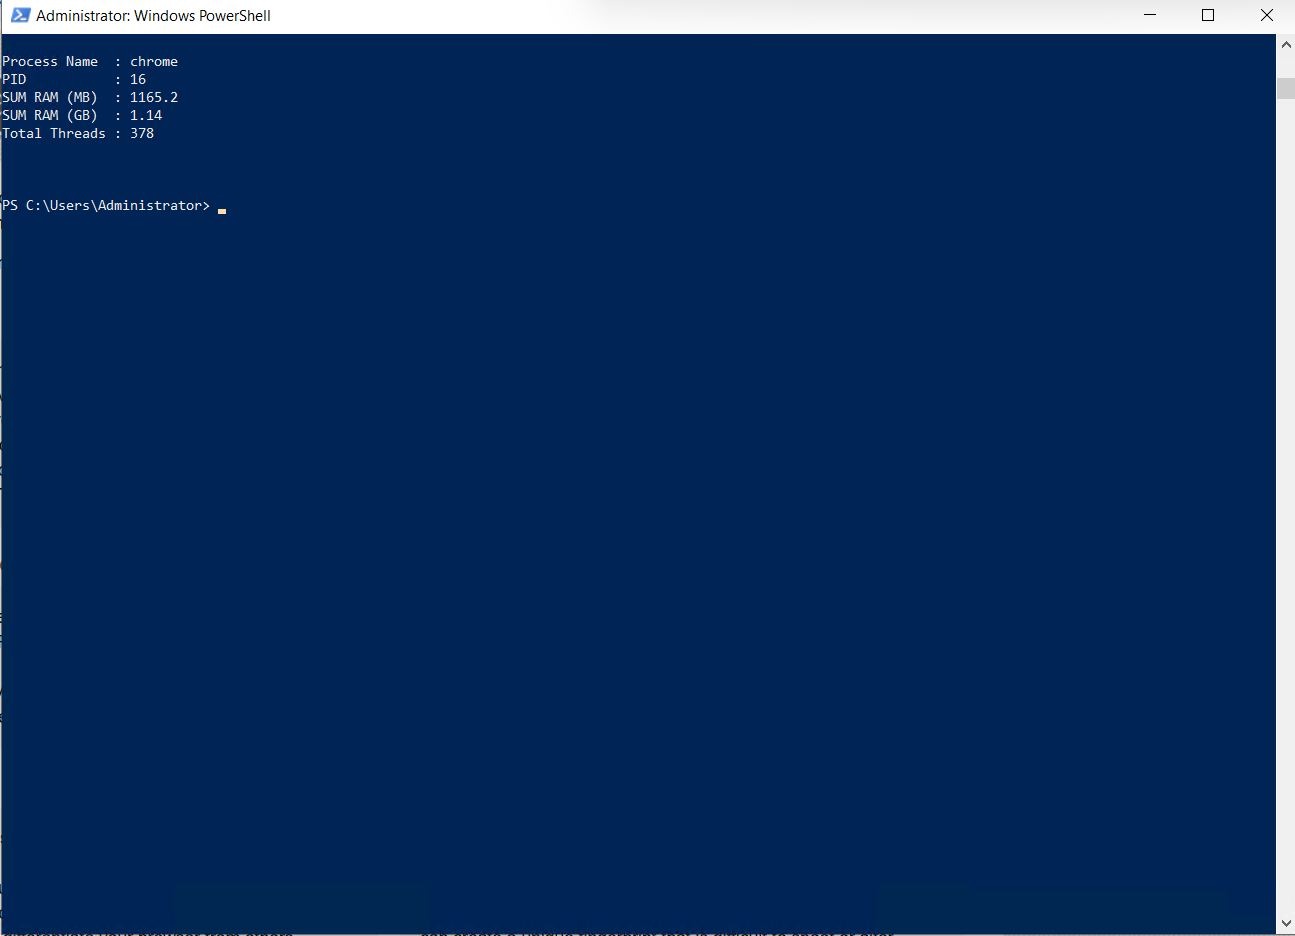
GoLogin один профиль
В то время, как Aurorium продемонстрировал умеренный аппетит к системным процессам.
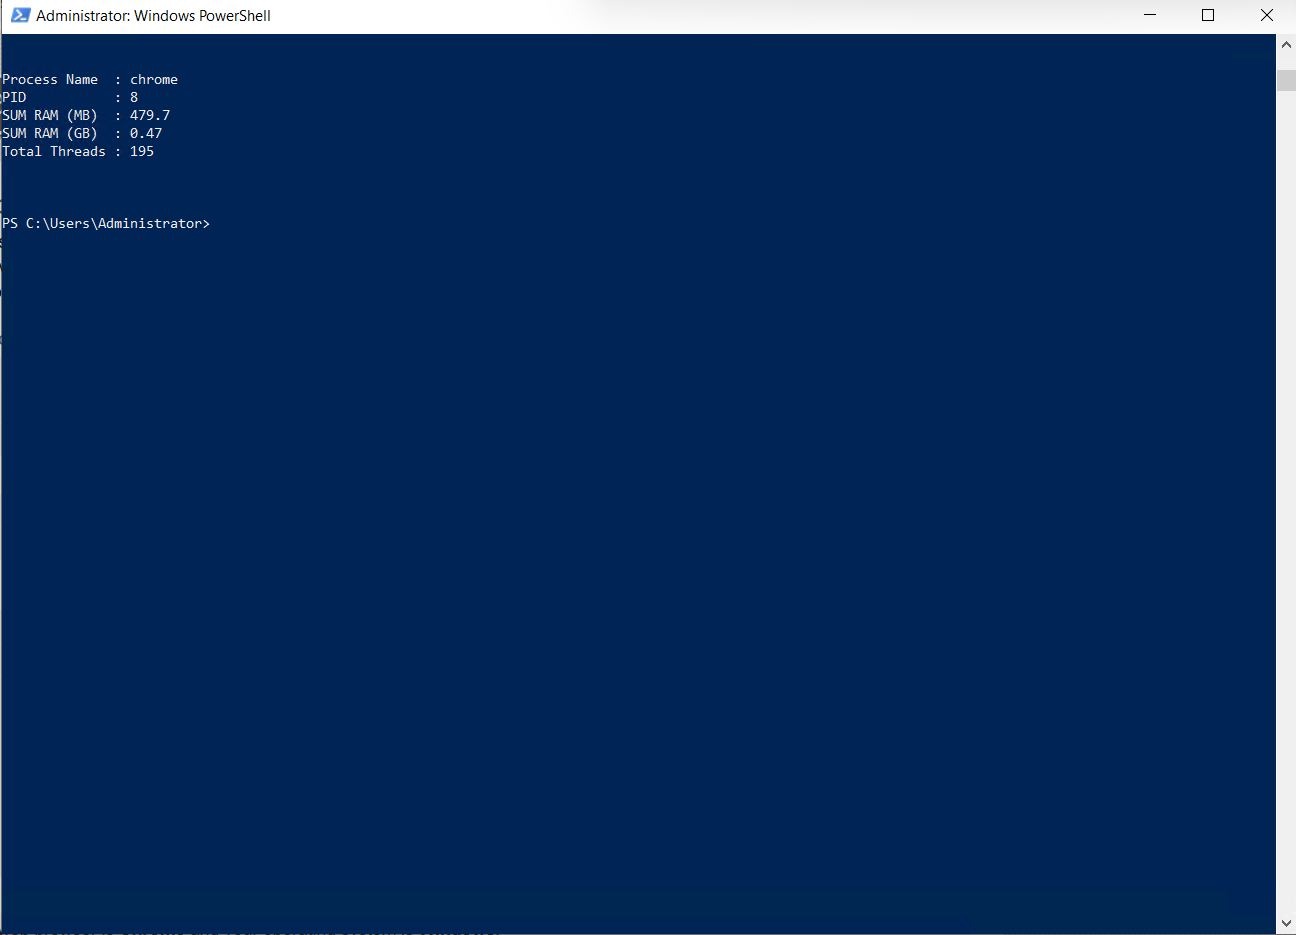
Aurorium один профиль
При увеличении нагрузки, прямо пропорционально рос и аппетит антидетект-браузеров, правда GoLogin на каждом этапе был все прожорливей.
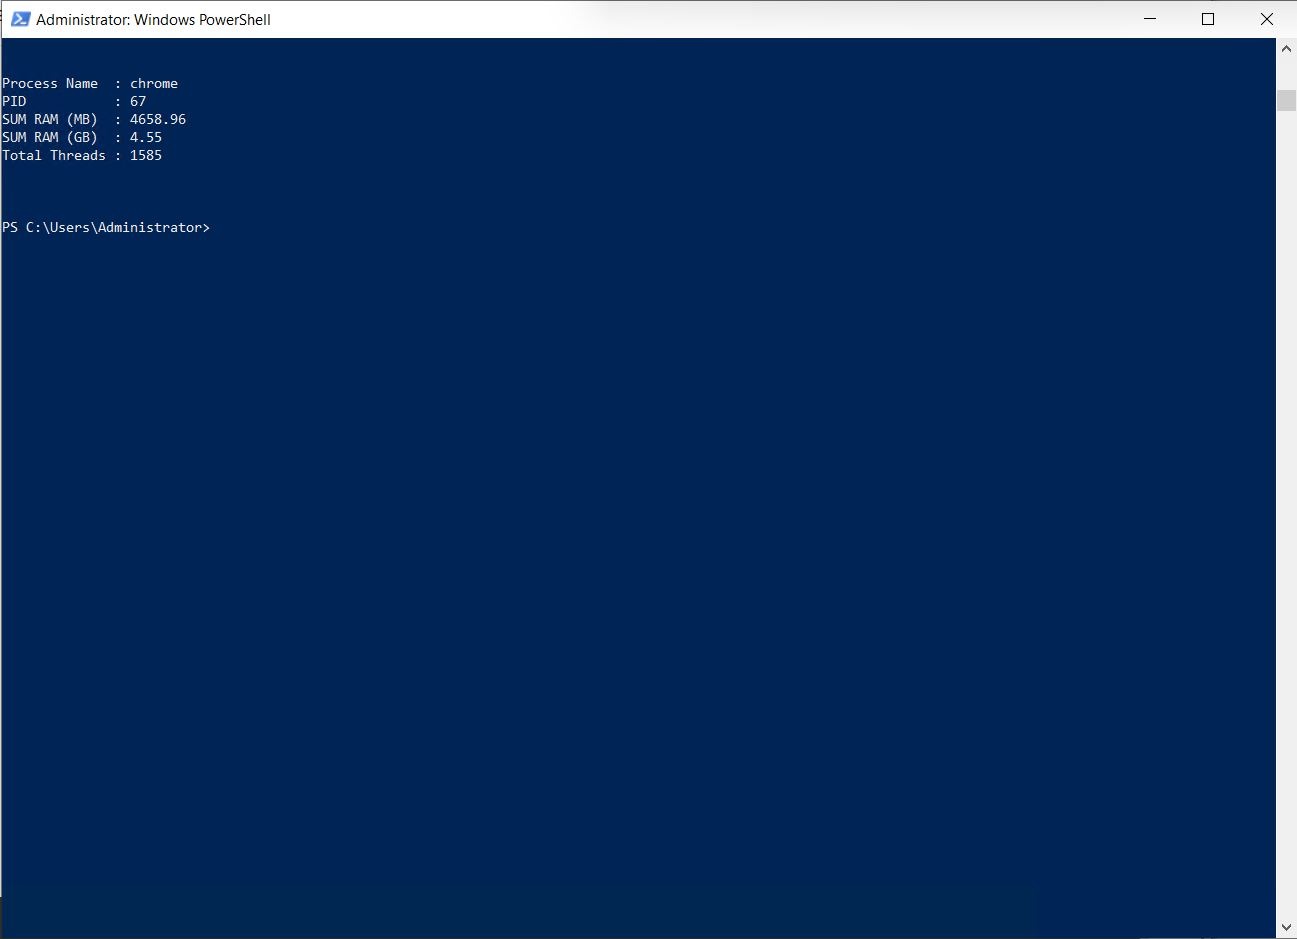
GoLogin пять профилей
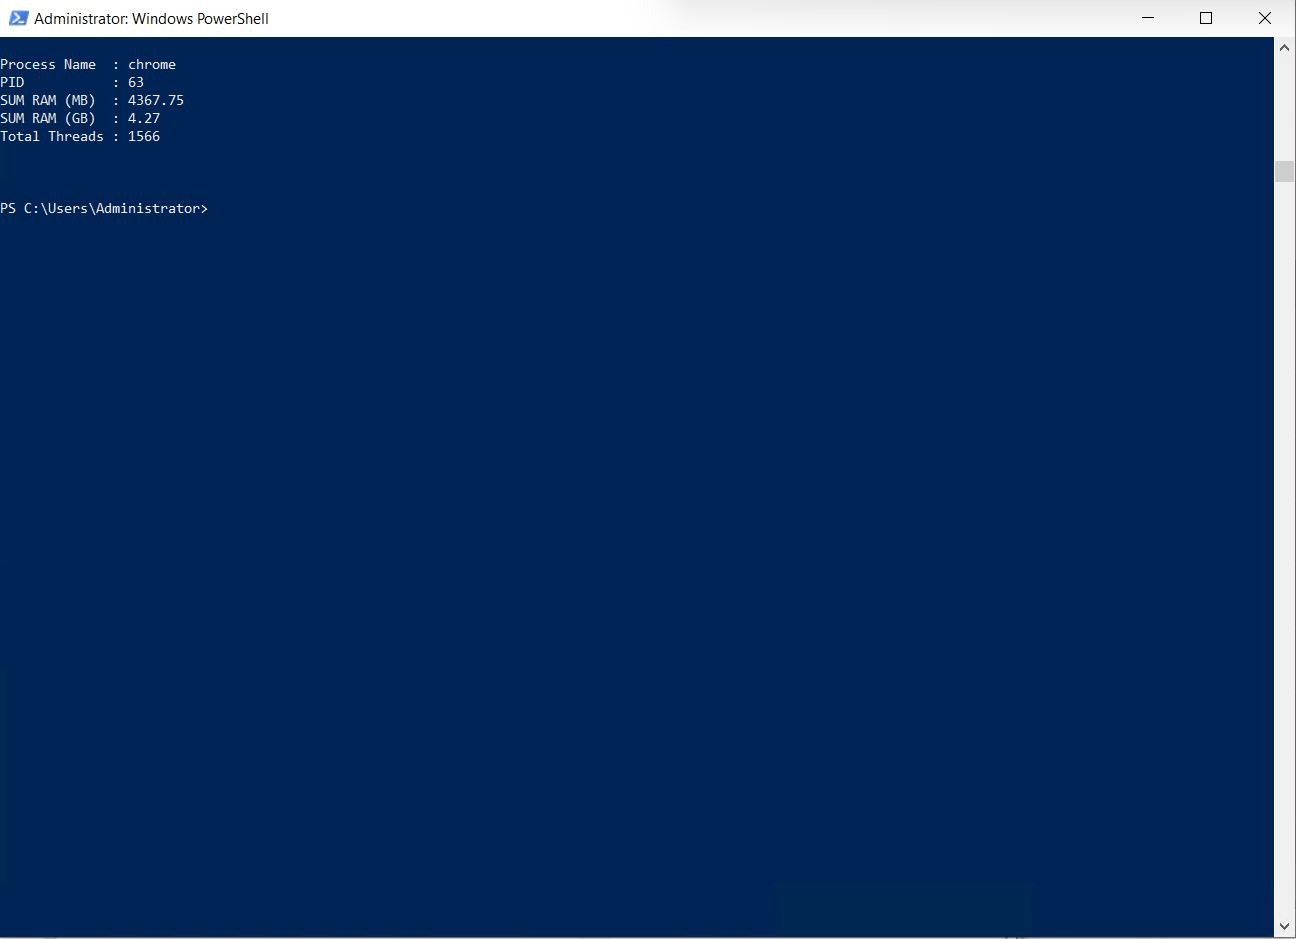
Aurorium пять профилей
При десяти открытых профилях через антидетект-браузер GoLogin система начала слегка подтормаживать, так как уже не справлялась с нагрузкой.
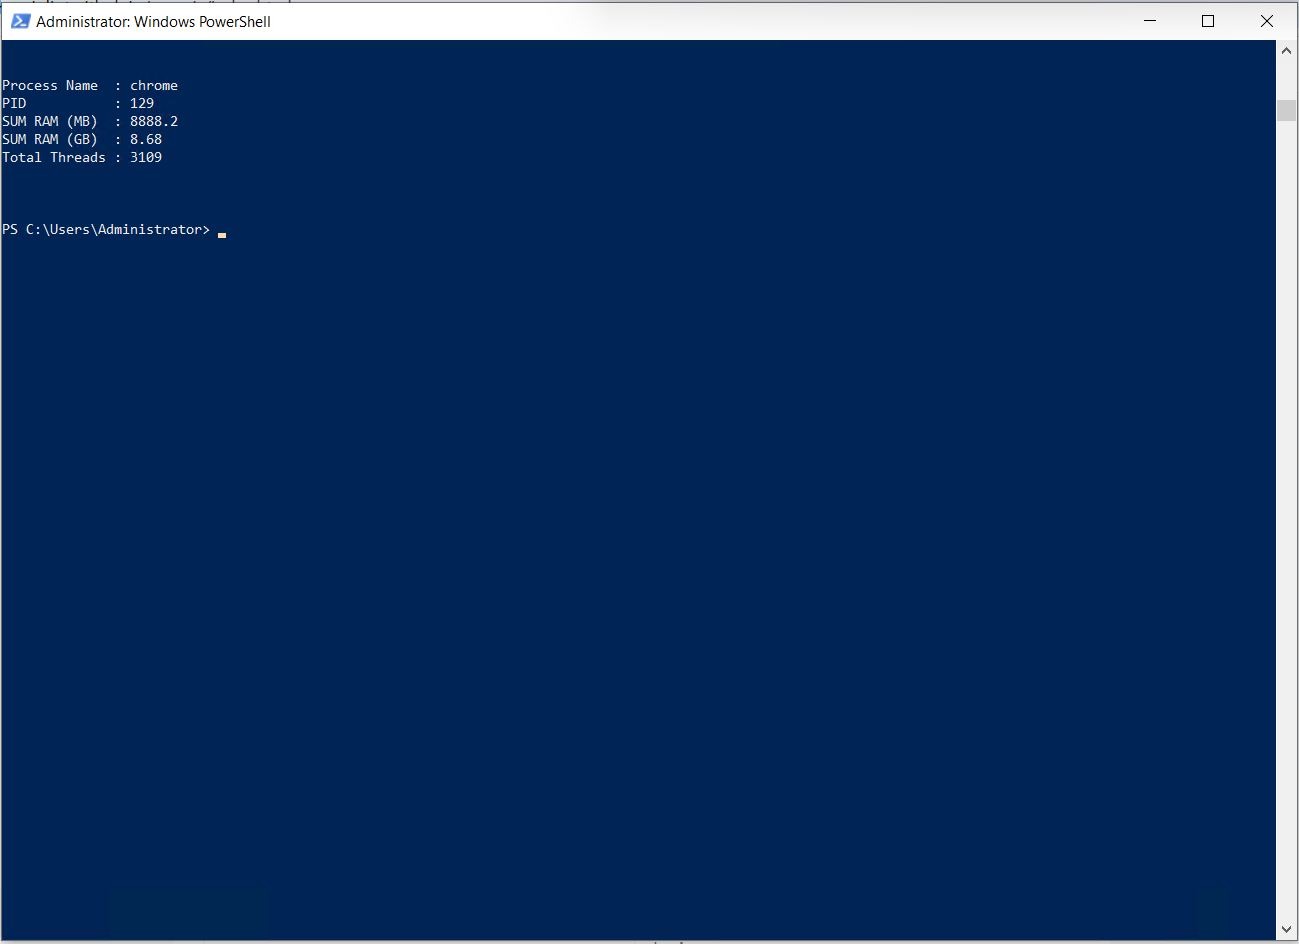
GoLogin десять профилей
С Aurorium ситуация была получше, правда запустить 50 профилей мы уже не решились.
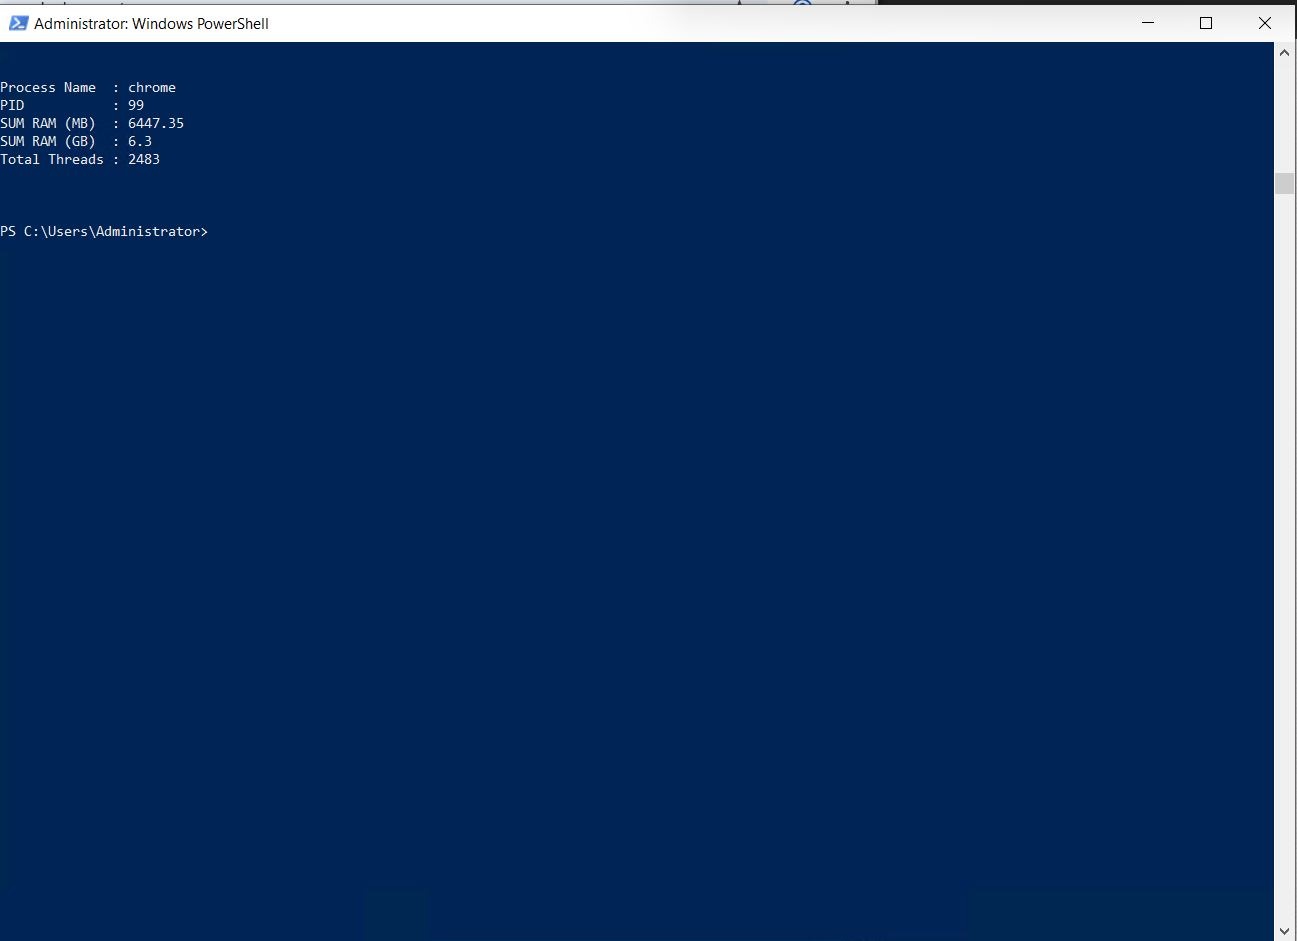
Aurorium десять профилей
Итоговая таблица по замеру потребления ресурсов получилась вот такая:
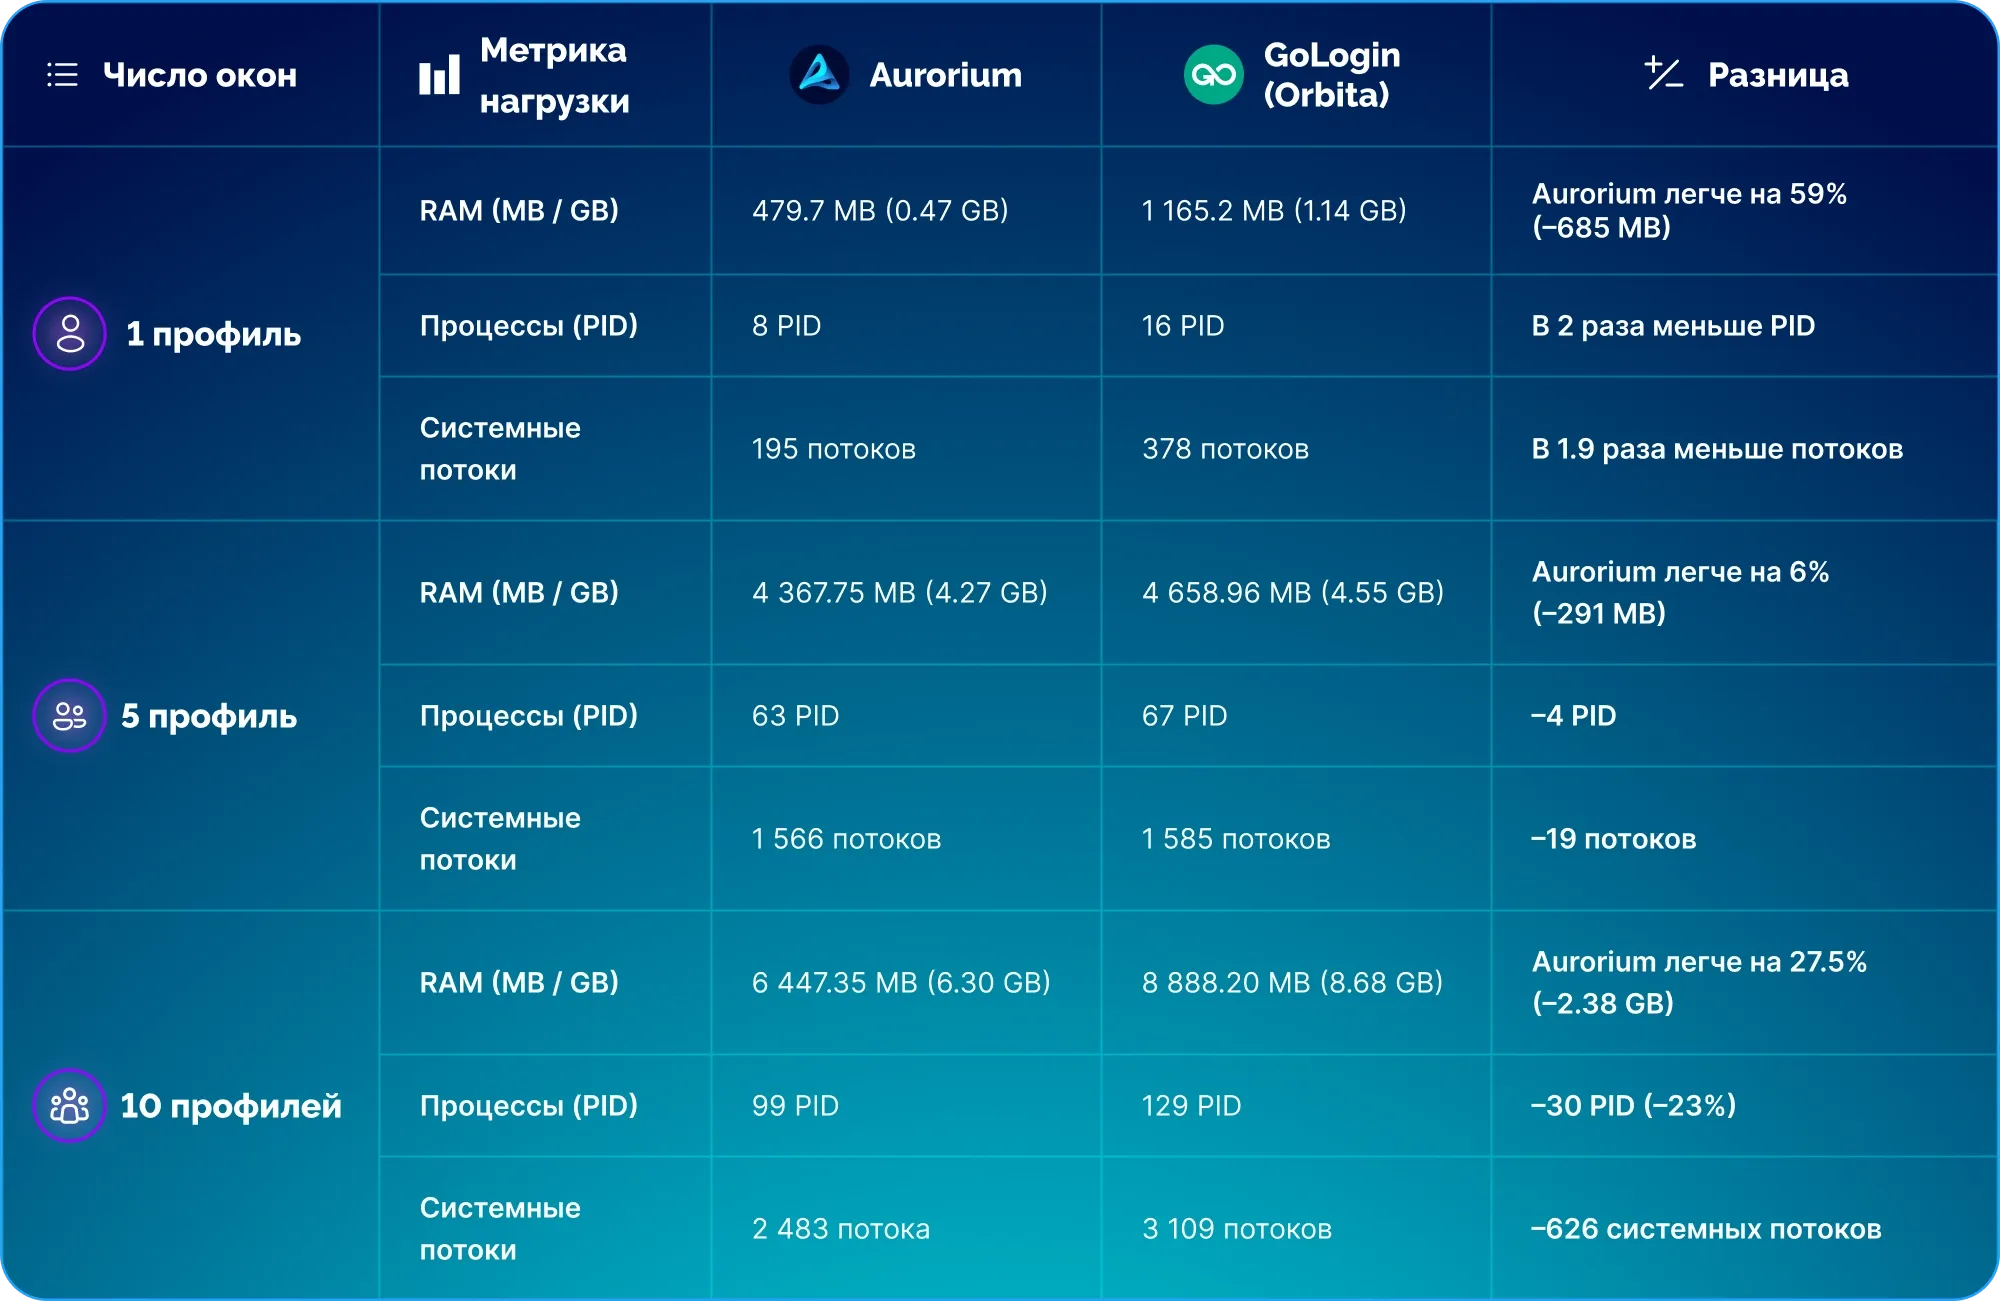
Нам показалось интересным спрогнозировать, сколько ресурсов заберет каждый из антидетект-браузеров при одновременном запуске 50 и 100 профилей.
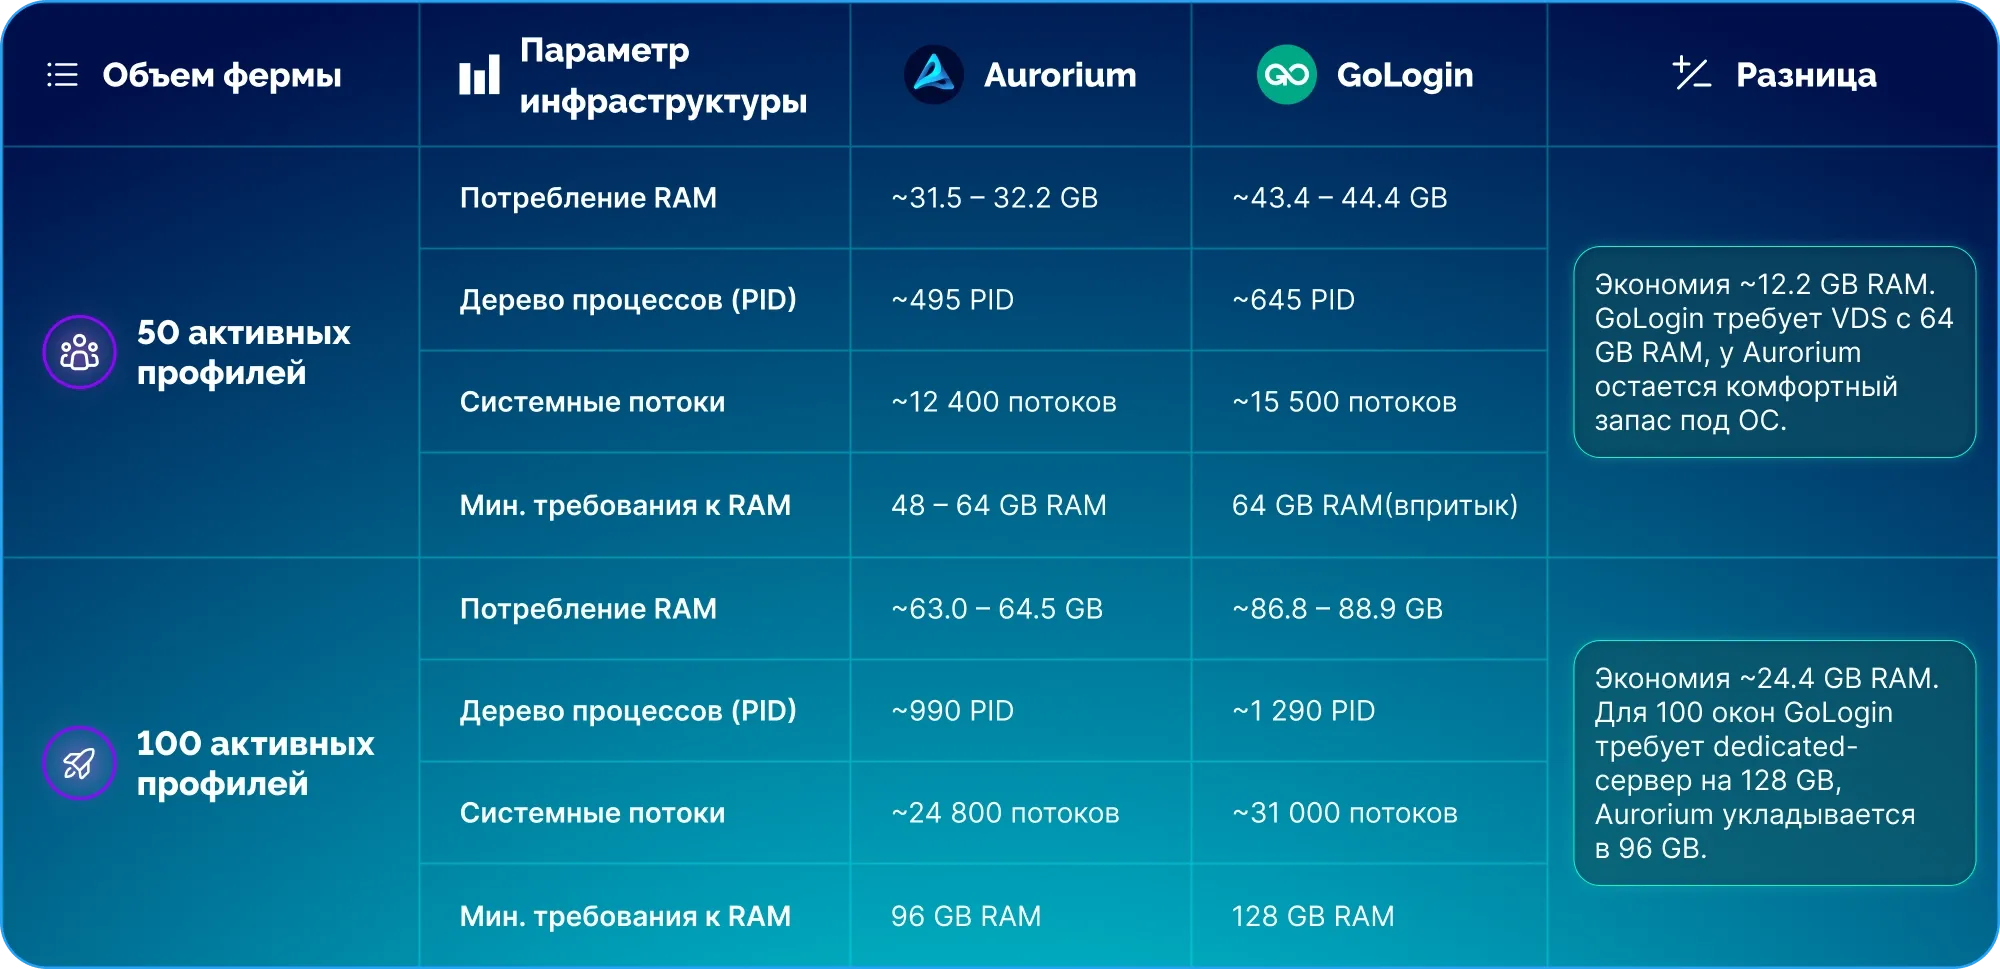
Получается, что теоретически на текущем железе можно запустить до 100 профилей через антидетект-браузер Aurorium, тогда как GoLogin впритык сможет запустить около 50.
Облачный запуск
Особенность антидетект-браузера GoLogin в том, что он умеет запускать профили удаленно (облачный запуск). Вы открываете обычный браузер, заходите в свой аккаунт GoLogin (без установки клиента на компьютер) и работаете из веб-версии.
Вот как это работает — профиль исполняется на виртуальной машине в облаке GoLogin, а пользователю передается видеопоток через WebRTC/WebSocket.
И в теории это должно давать вам больше возможностей, в плане экономии ресурсов, но на практике вышло иначе. Мы запустили один облачный профиль и результат показал, что ресурсов тратится немного больше, чем на локальный запуск.
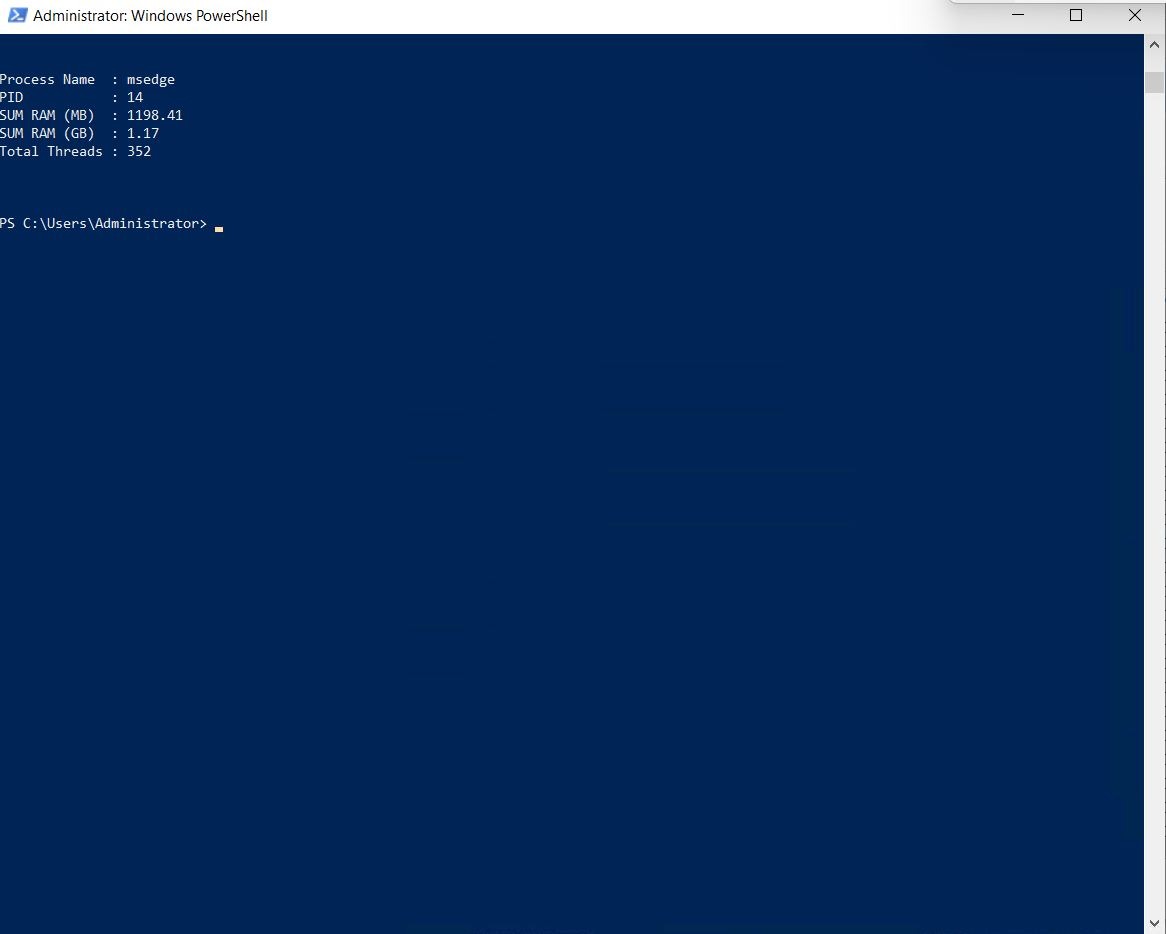
GoLogin облачный запуск
Для наглядности мы сопоставили данные локальных и облачного запусков в единой таблице.
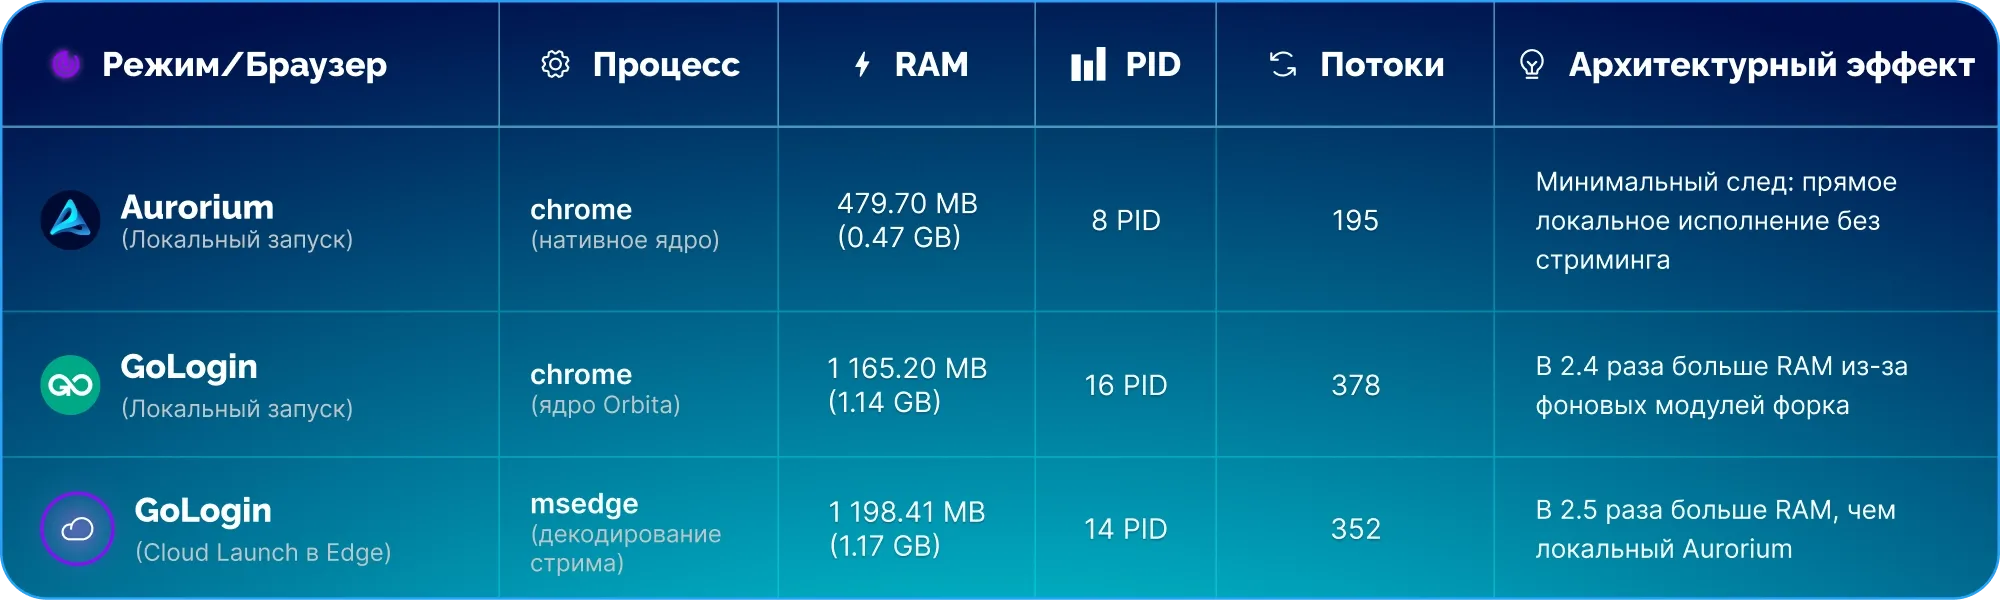
Таким образом, в данном сравнении победа на стороне антидетект-браузера Aurorium.
Массовые действия и менеджер прокси
С техническими моментами разобрались, при прочих равных Aurorium Browser мы ставим на первое место, результаты говорят сами за себя.
А что же с практическими моментами? Насколько удобно использовать антидетект, как в них реализованы менеджеры прокси, можно ли выполнять массовые действия? Давайте разбираться.
В ежедневной рутине медиабайера скорость работы определяется удобством пакетных операций над сотнями расходников. Каким бы технически продвинутым ни был инструмент, если в нем плохо реализована пакетная работа, толку от него будет мало.
Оба антидетект-браузера заявляют о поддержке массовых действий, в том числе массовое создание профилей, загрузка и администрирование прокси. Проверим, как дело обстоит на самом деле.
Работа с прокси-серверами
GoLogin
Важное уточнение, антидетект-браузер GoLogin предоставляет встроенные бесплатные серверные прокси, которые подходят для реализации простых тестов, и даже для простого серфинга в интернете, но они не для Facebook или Google. И это важно понимать, если вы будете пытаться использовать бесплатные прокси от GoLogin для серьезных задач, это убьет ваши аккаунты (хорошие прокси никто не будет отдавать бесплатно).
Что касается массового импорта, в антидетект-браузере GoLogin поддерживается массовый импорт списком, причем поддерживаются различные форматы.
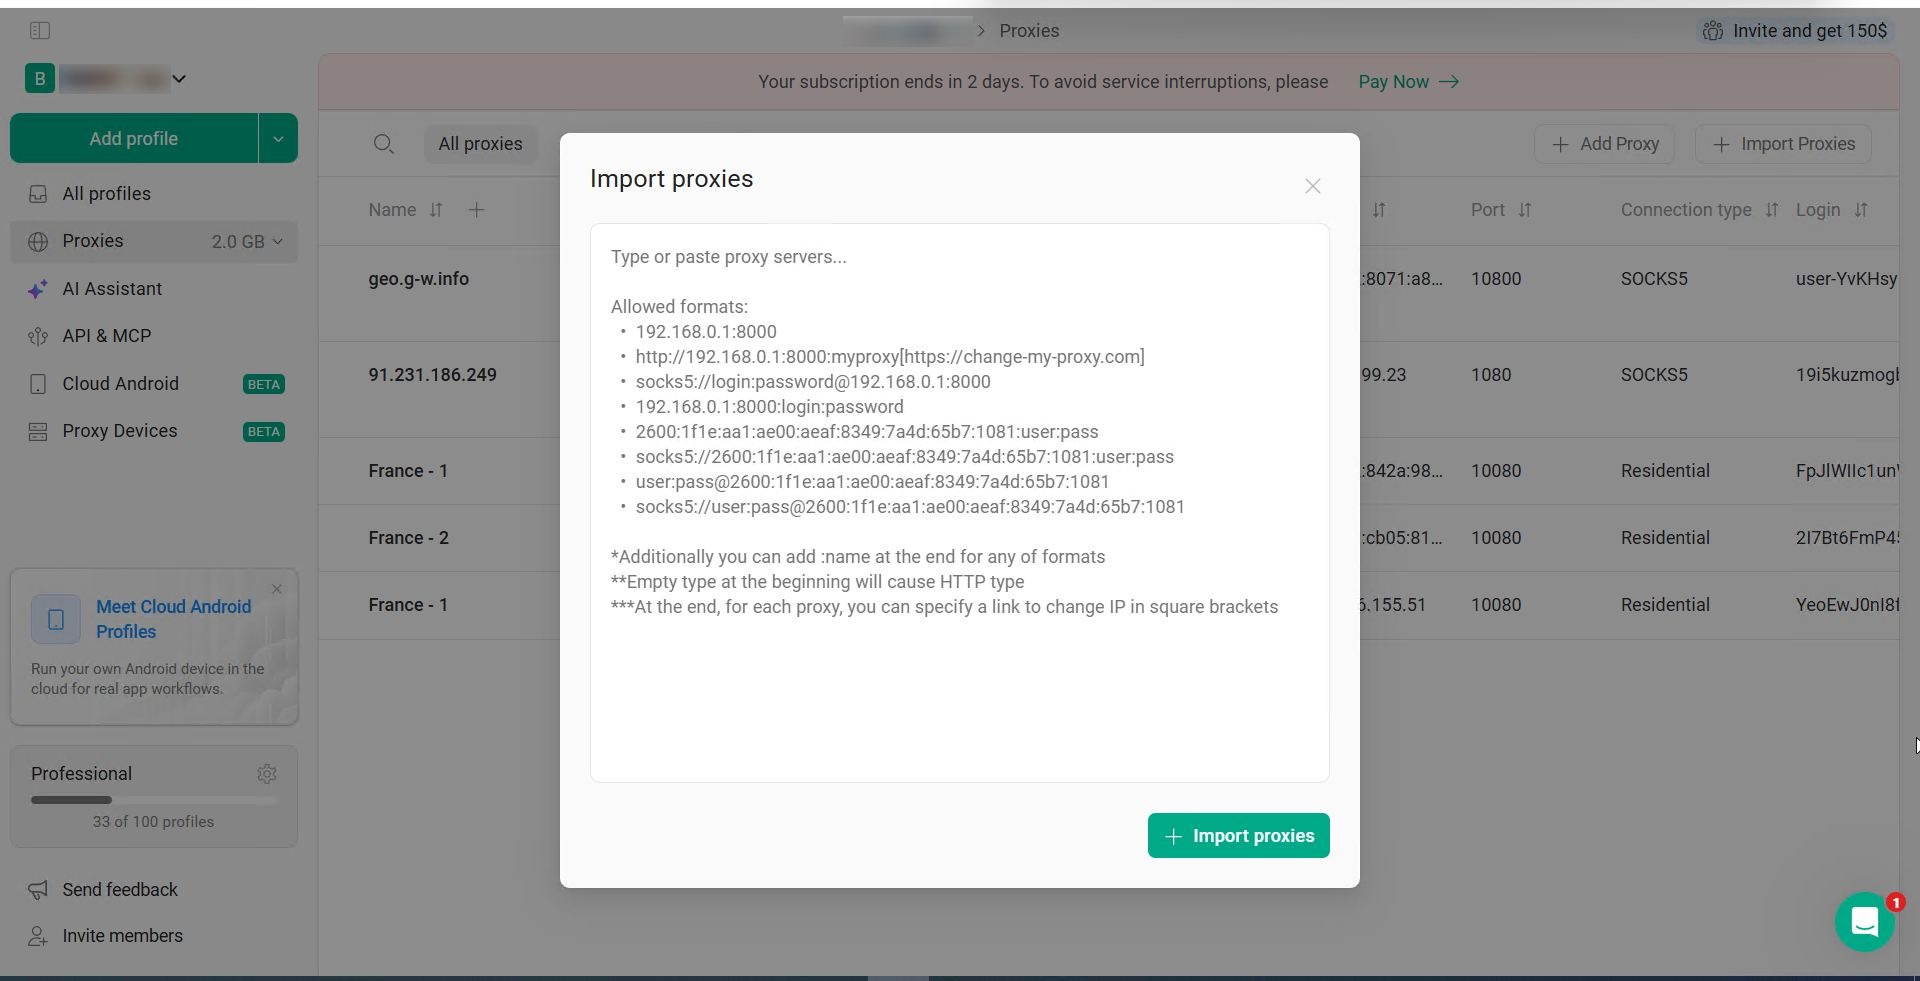
Массовый импорт proxy в GoLogin
Также есть встроенный чекер, но не массовый, как и в Aurorium. Массовой проверки, бывает, недостает, но, с другой стороны, антидетект-браузер больше про работу с профилями, а не про проверку прокси, вероятно тут и кроется ответ.
Aurorium
Антидетект-браузер Aurorium не предлагает бесплатных прокси, поддерживается только добавление сторонних. Здесь также есть массовый импорт с гибким парсингом любых форматов разделителей. Что удобно — не нужно приводить все прокси к единому виду, парсер сам разберется.
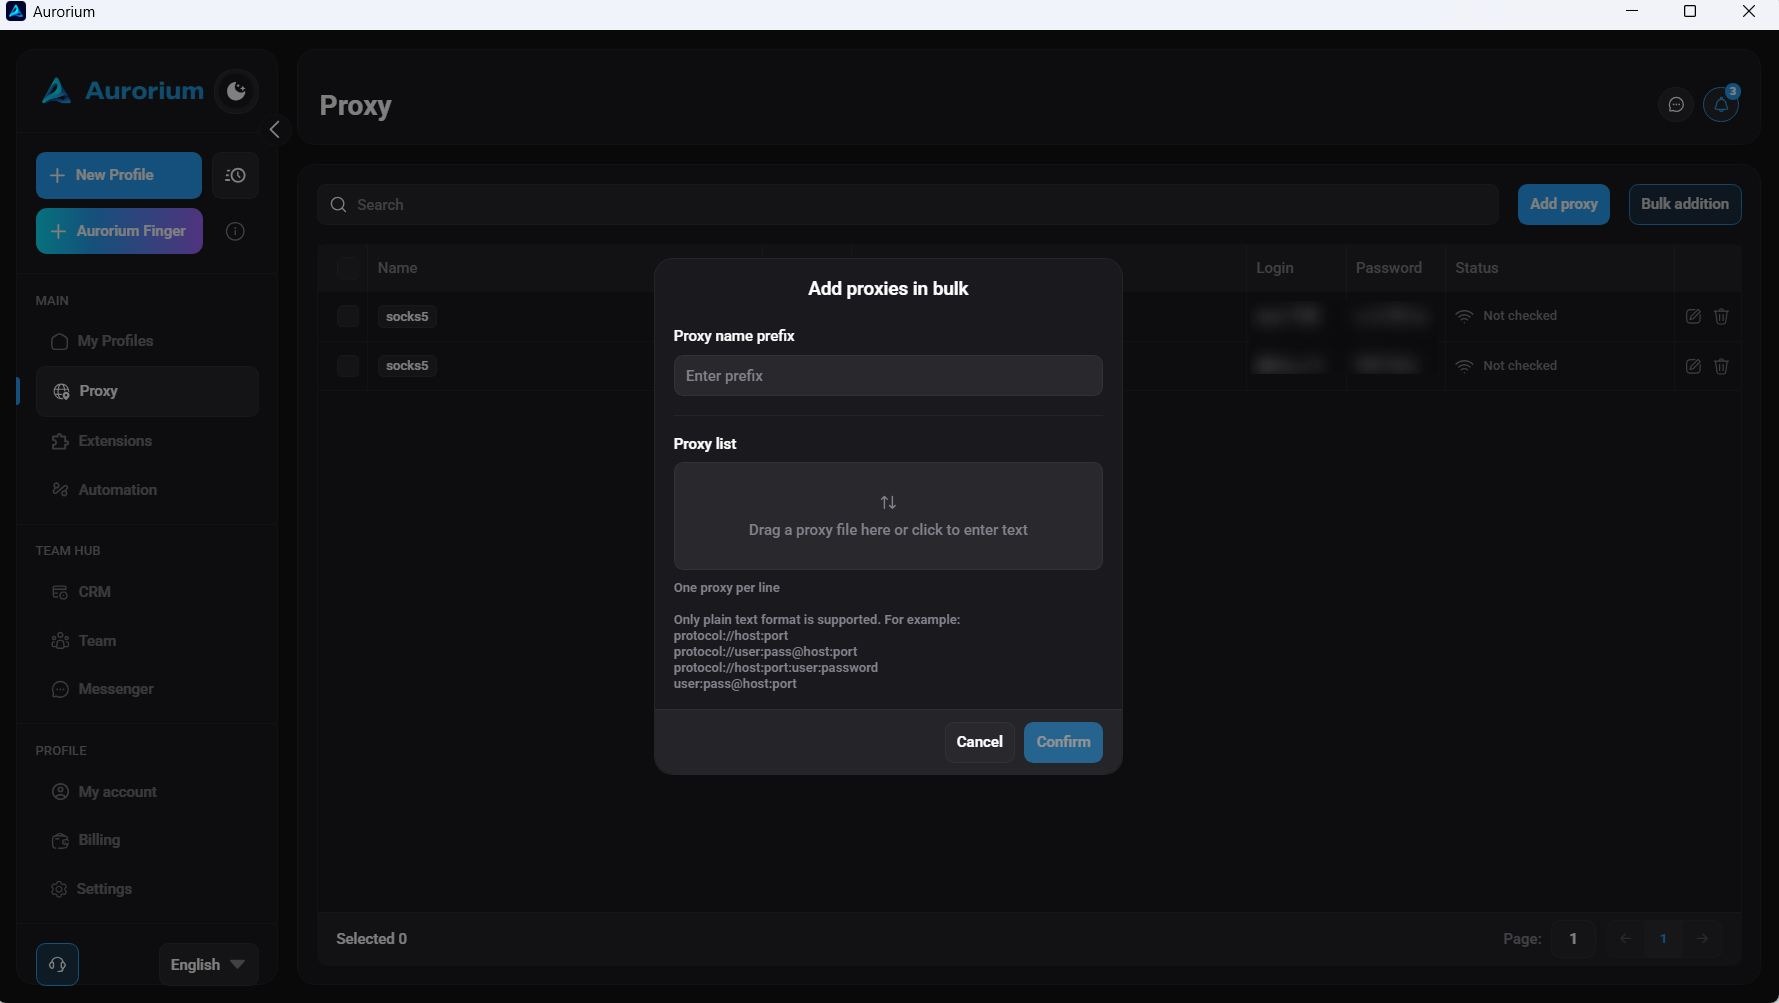
Массовый импорт proxy в Aurorium
Пакетная работа с аккаунтами
Оба антидетект-браузера поддерживают Импорт / Экспорт Cookies в формате JSON и Netscape. Перенос файлов сессий происходит без повреждения структуры авторизационных токенов.
Также есть возможность массового тегирования и перемещения профилей. В GoLogin группировка построена вокруг древовидных папок, а в Aurorium используется гибрид папок, цветовых тегов и изолированных подразделений.
К вопросу об изолированных подразделениях — это сильная отличительная особенность антидетект-браузера Aurorium.
Командный хаб
Для любых команд возможность удобного распределения прав внутри подразделения принципиальна, так как облегчает коммуникацию в разы.
Кроме того, важно не допустить утечку расходников, а если несколько пользователей работают с одним и тем же профилем, еще и исключить триггеры повторной 2FA при передаче их между байерами.
Разграничение прав и изоляция
GoLogin
- Классическая система раздачи прав на папки с профилями.
- На старших тарифах можно назначать роли (Admin, Manager, User).
- Если байер состоит в нескольких командах, ему потребуются отдельные учетные записи.
Aurorium
- Мультиарендность нового поколения: один логин позволяет переключаться между 20 независимыми командами и вести до 10 собственных организаций без перелогинивания.
- Изолированные подразделения: профили одного подразделения физически скрыты от другого внутри одной компании.
- Встроенный закрытый контур: интегрированный таск-трекер (CRM с календарем и микротасками) и внутрикорпоративный защищенный мессенджер исключают утечки через сторонние приложения.
Передача сессий без сброса авторизации
Оба инструмента используют облачную синхронизацию не только cookies-файлов, но и системных каталогов Local Storage и IndexedDB в зашифрованном виде. Это гарантирует, что при передаче прогретого профиля Facebook или Google от фармера к байеру сессия открывается в исходном состоянии без инвалидации токенов авторизации и триггеров на повторную 2FA.
Экономика антидетект-браузера
Техническая составляющая и практическая польза важны, но и стоимость сервиса играет далеко не последнюю роль при принятии решения. В идеале рекомендуется смотреть на инструмент комплексно и не руководствоваться одним из показателей.
Технически идеальный инструмент может быть неоправданно дорогим, и может не окупиться на небольших задачах, или наоборот, дешевый сервис с не очень качественной внутренней инфраструктурой на серьезных задачах может раздуть общий бюджет проекта за счет расходников.
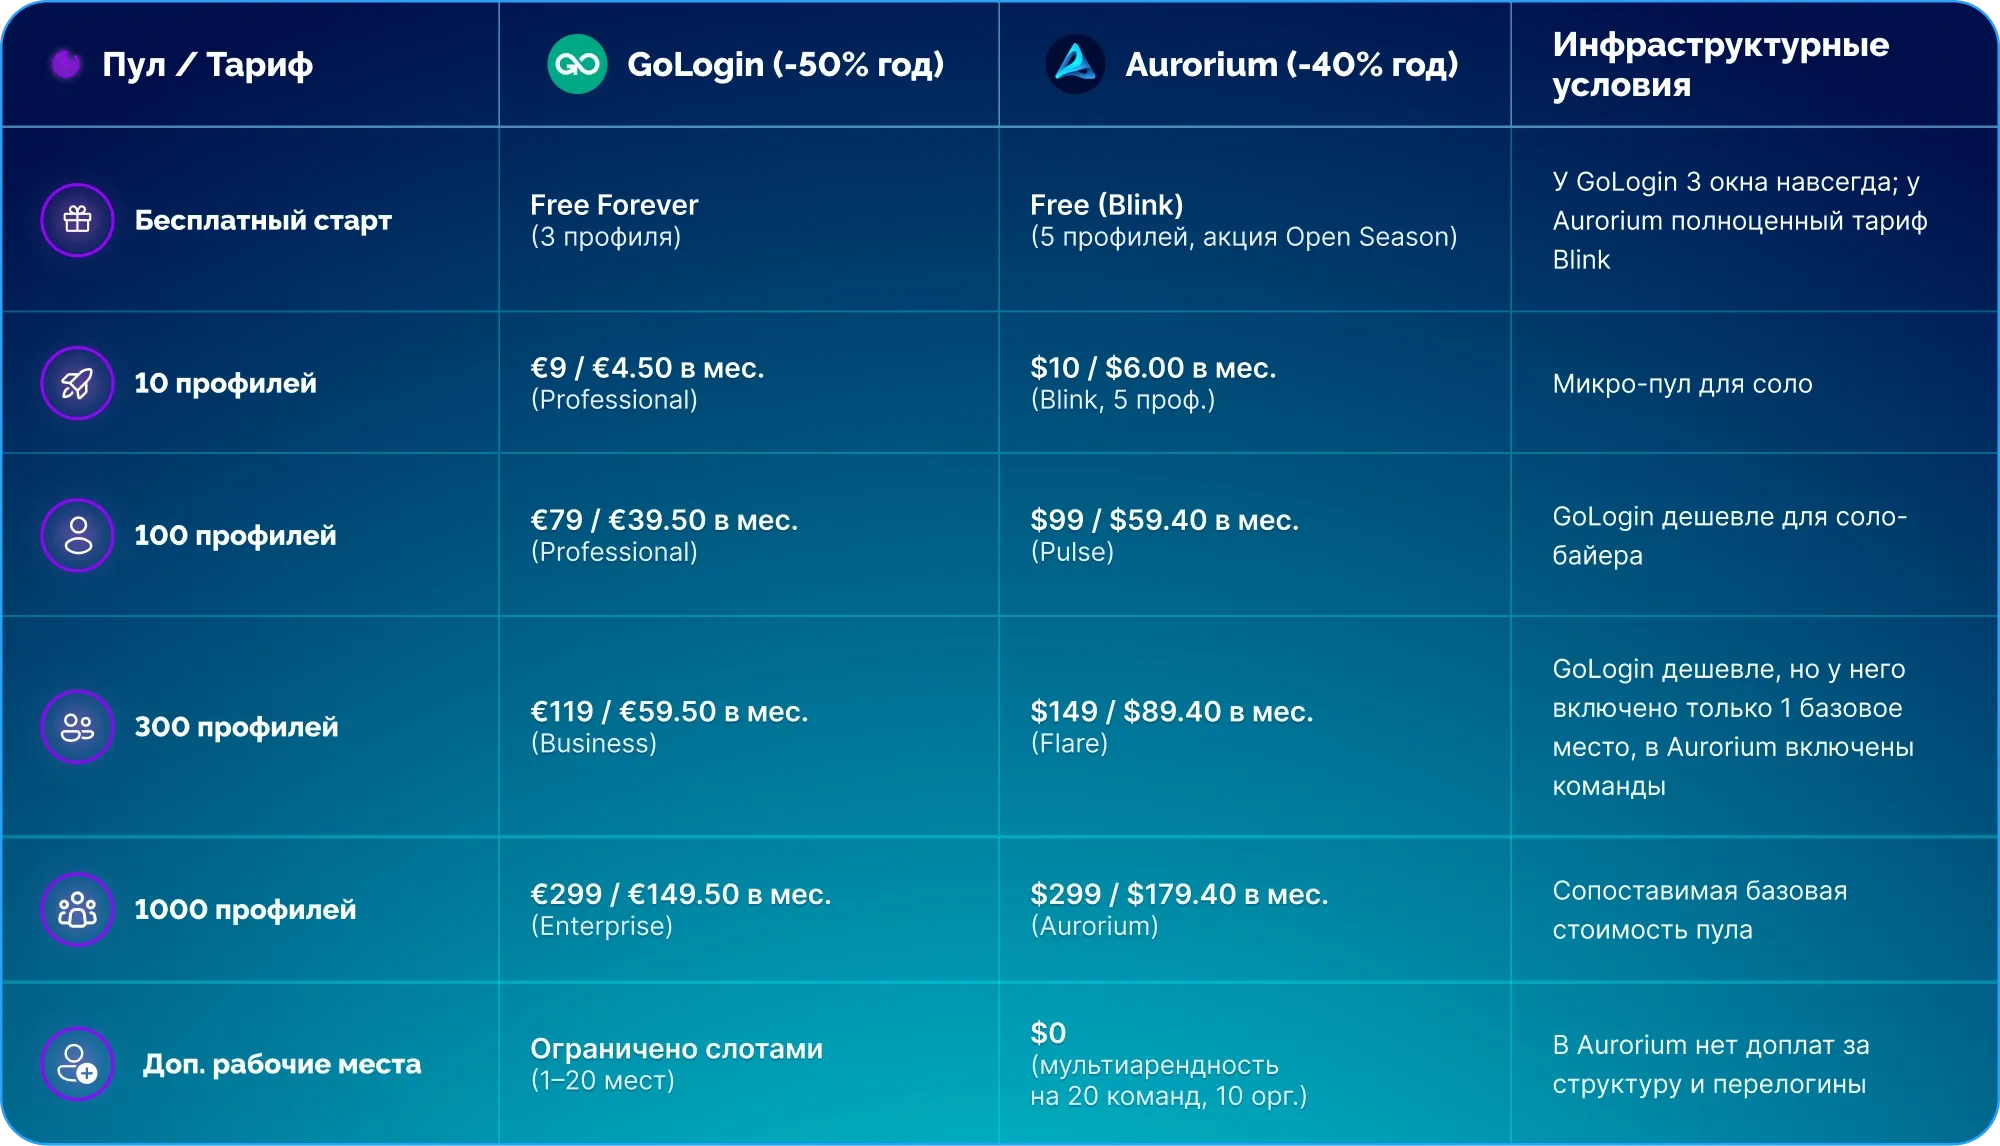
Юнит-экономика: стоимость 1 профиля в месяц
Теперь давайте посчитаем стоимость антидетект-браузера в перерасчете на один профиль:
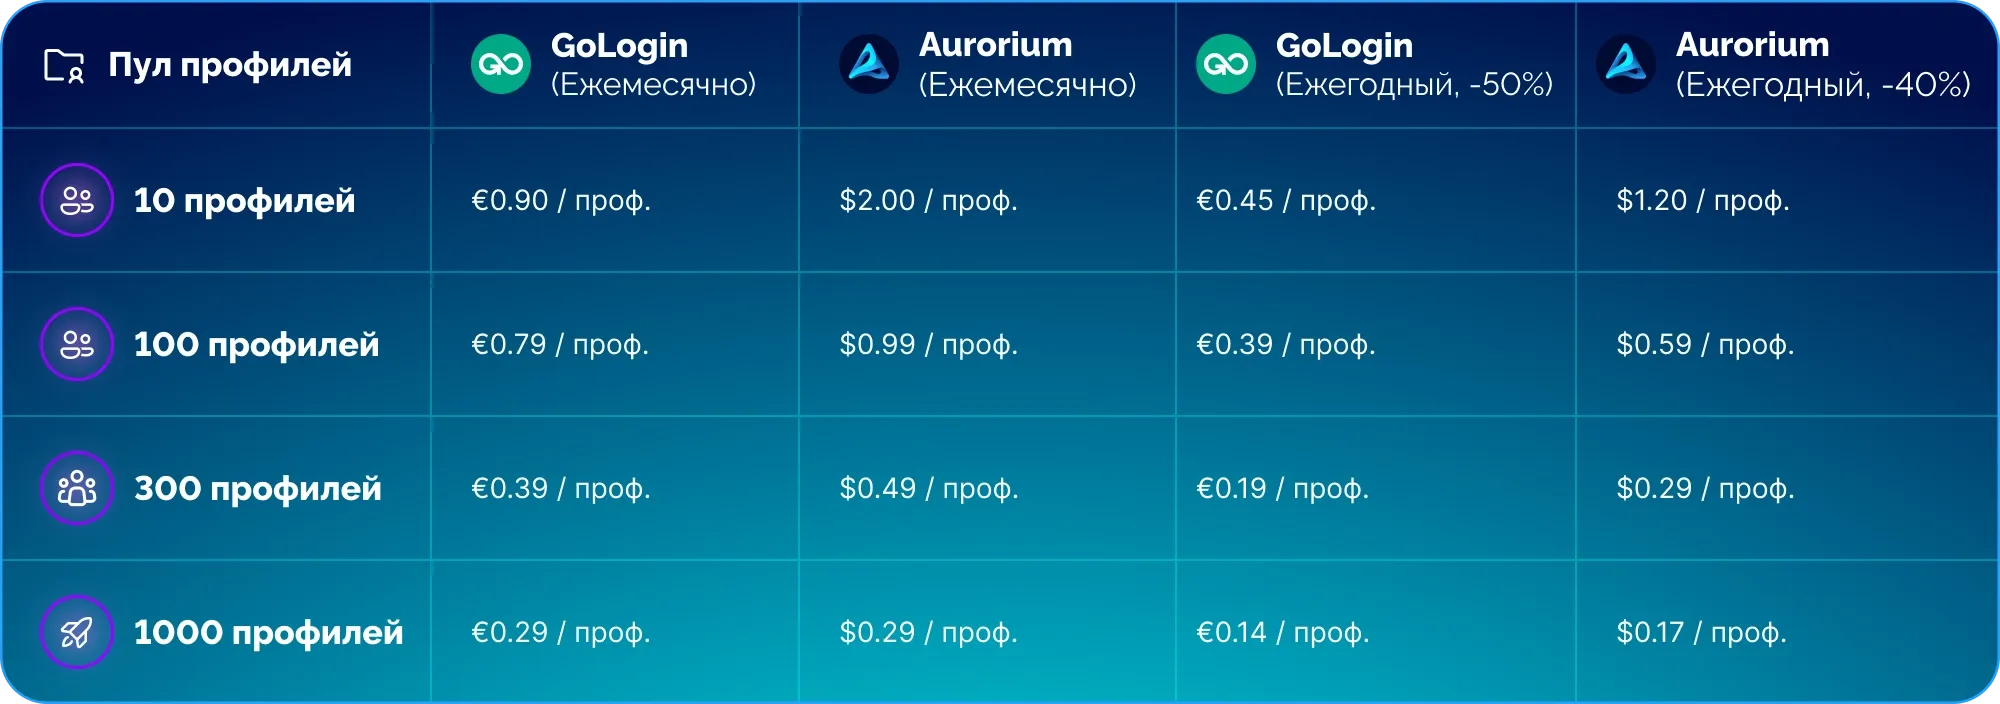
На первый взгляд кажется, что использование антидетект-браузера GoLogin обходится дешевле, чем антидетект-браузера Aurorium. Если не обращать внимание на качество отпечатков и наличие утечек, для соло-байеров, которым не нужен функционал командной работы, GoLogin действительно будет экономически привлекательнее.
- GoLogin (Professional 100): €474.00 / год (€39.50 × 12 мес)
- Aurorium (Pulse 100): $712.80 / год ($59.40 × 12 мес)
Но теперь переключимся на использование инструмента командой из 5 человек. Для коммуникации потребуется дополнительный софт, которого просто нет в GoLogin и его придется докупать.
Посчитаем, во сколько обойдется содержание 300 профилей при годовой оплате + оплата сопутствующего софта:
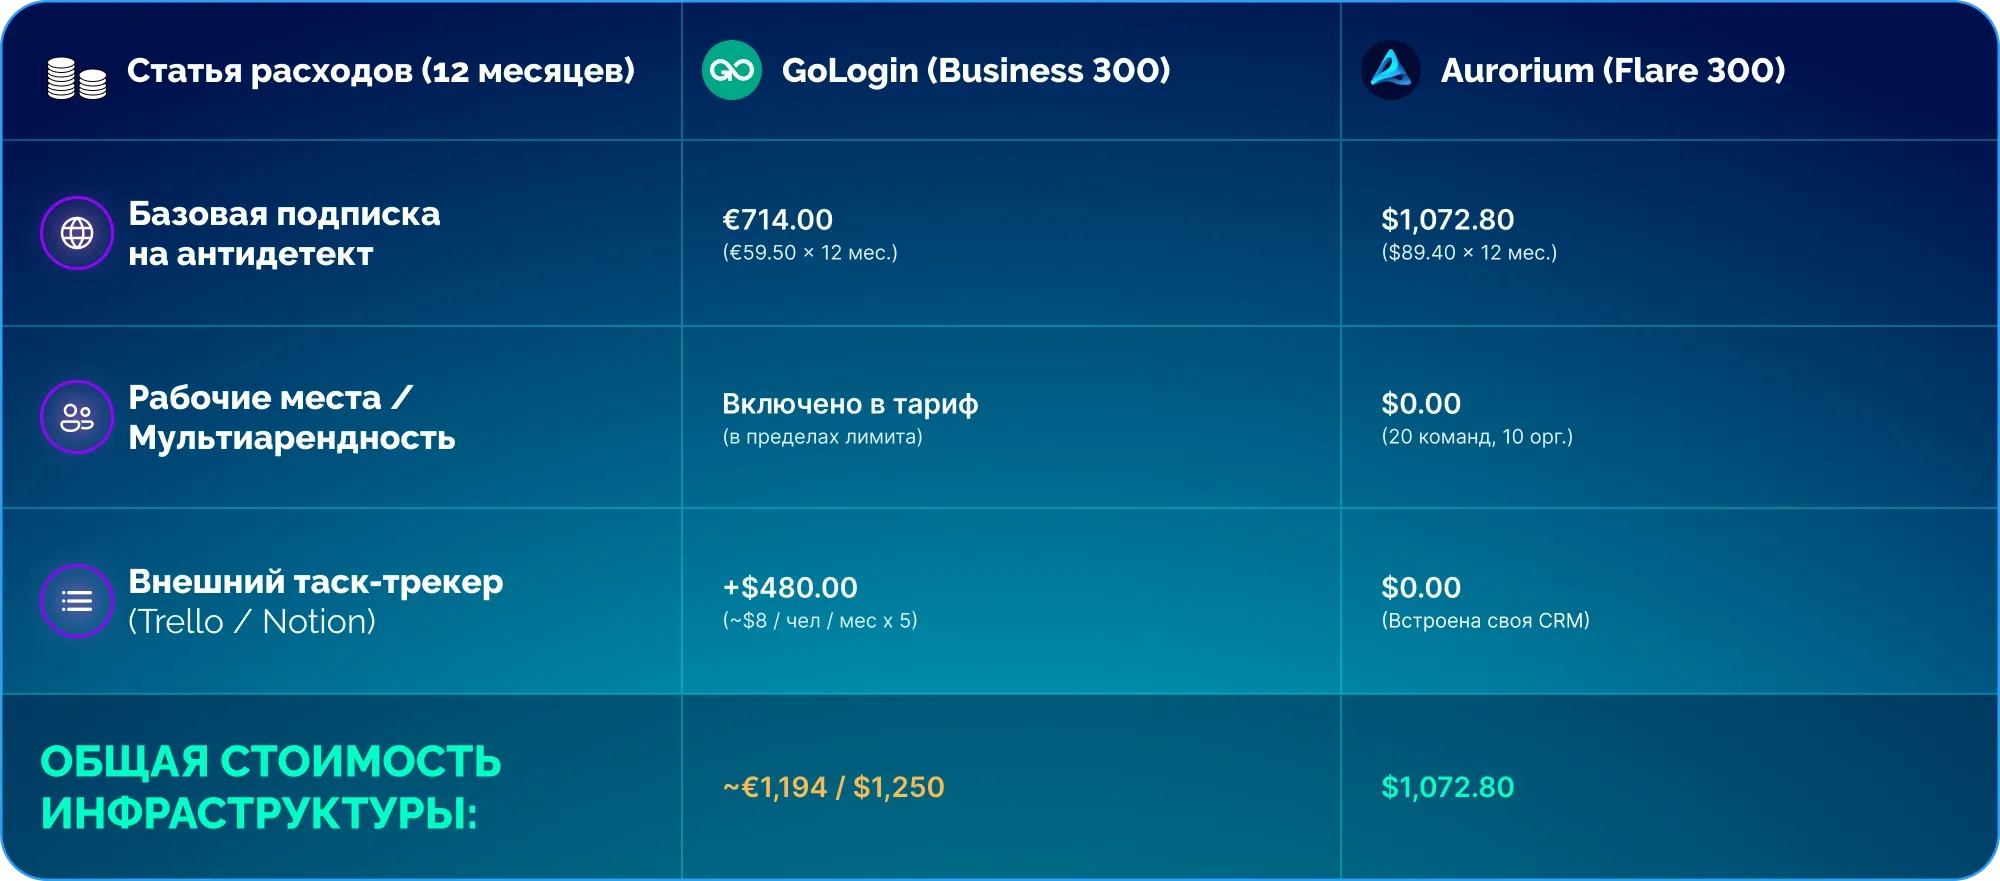
И это мы еще не включаем сюда дополнительные инструменты в виде CRM-системы и т. п., так как не всем командам подобный функционал нужен.
Что и кому подходит
Кому подойдет GoLogin
Соло-байерам и начинающим специалистам — если вы работаете в одиночку, управляете пулом до 100 аккаунтов и ищете максимально доступный по цене инструмент с помесячной или годовой оплатой. Однако, Aurorium Browser запустил бесплатный тариф Blink на всю осень и вы можете использовать весь его функционал без оплаты.
Специалистам, работающим «на ходу» — наличие клиента под Android и запуск профилей через веб-интерфейс позволяют проверить рекламные кампании или подтвердить действие с телефона без доступа к рабочему ПК.
Для базовых тестов и парсинга простых площадок — встроенные бесплатные серверные прокси экономят бюджет на расходниках при проведении первичных проверок.
Кому подойдет Aurorium
Арбитражным командам и агентствам — мультиарендная архитектура позволяет вести до 20 независимых команд внутри одного профиля, разделять фармеров и медиабайеров по изолированным подразделениям и ставить микрозадачи во встроенной CRM без риска утечек.
Владельцам масштабных ферм и автоматизаторам — низкое потребление оперативной памяти (479 MB на профиль) и отсутствие фонового оверхеда позволяют держать до 100 активных потоков на обычном сервере без покупки дорогостоящих выделенных конфигураций.
Для работы с требовательными антифрод-системами (Google, Facebook, Stripe) — строгая изоляция сокетов WebRTC без рассинхрона Dual-Stack и актуальная версия ядра Chromium минимизируют триггеры на этапе сетевого рукопожатия и первичного прогрева сессий.
Выбор между инструментами упирается в масштаб вашей инфраструктуры. Для мобильной работы и небольших соло-задач гибкости GoLogin будет более чем достаточно. Если же в приоритете стоит запуск десятков тяжелых профилей в реальном времени, жесткая сетевая консистентность и организация командного контура без стороннего софта — архитектурные преимущества нативного ядра Aurorium окупают себя на дистанции.