Сравнение антидетект-браузеров — интересное занятие, особенно когда есть что сравнивать, а не когда один антидетект заведомо сильнее второго. В нашем случае мы исходим из того, что оба представленных антика сопоставимы по характеристикам — тем интереснее получится материал.
Для начала уточним, что антидетект-браузер Vision и антидетект-браузер Aurorium позиционируются как профессиональные инструменты для команд и соло-байеров, работающих с соцсетями, криптой, гемблой и т. п. нишами, а значит, должны быть заряжены на все 100%, иначе у пользователей могут начаться проблемы с прохождением антифрода и аккаунтами на этих площадках.
Давайте сравним, как каждый из антидетект-браузеров ведет себя при прохождении классических чекеров, вроде Browserleaks или CreepJS, а также разберем, какой из претендентов более прожорливый по отношению к потреблению ресурсов вашего устройства.
Подход к маскировке железа — генерация шума или реальные отпечатки
Большинство крупных игроков (а проверяемые нами антидетект-браузеры считаются достаточно крупными) используют стандартный подход к подменам, который в то же время считается достаточно сложным (подмены происходят на уровне ядра).
Реально же проверить, как именно происходят подмены и в какой именно момент это происходит, сложно, да и превращать статью в технический мануал не хочется, поэтому делать мы этого не будем. Примем на веру, что оба антидетекта умеют работать с ядром на глубоком уровне и перейдем к тестам.
Коммерческие чекеры
Для начала пройдемся по стандартным чекерам, которые проверяют консистентность фингерпринтов и наличие подмен или шума в отпечатке браузера.
Начали мы с классики — теста на утечки через сервис Browserleaks. Оба антидетект-браузера с задачей справились великолепно, ни намека на утечку в обоих случаях не обнаружено.
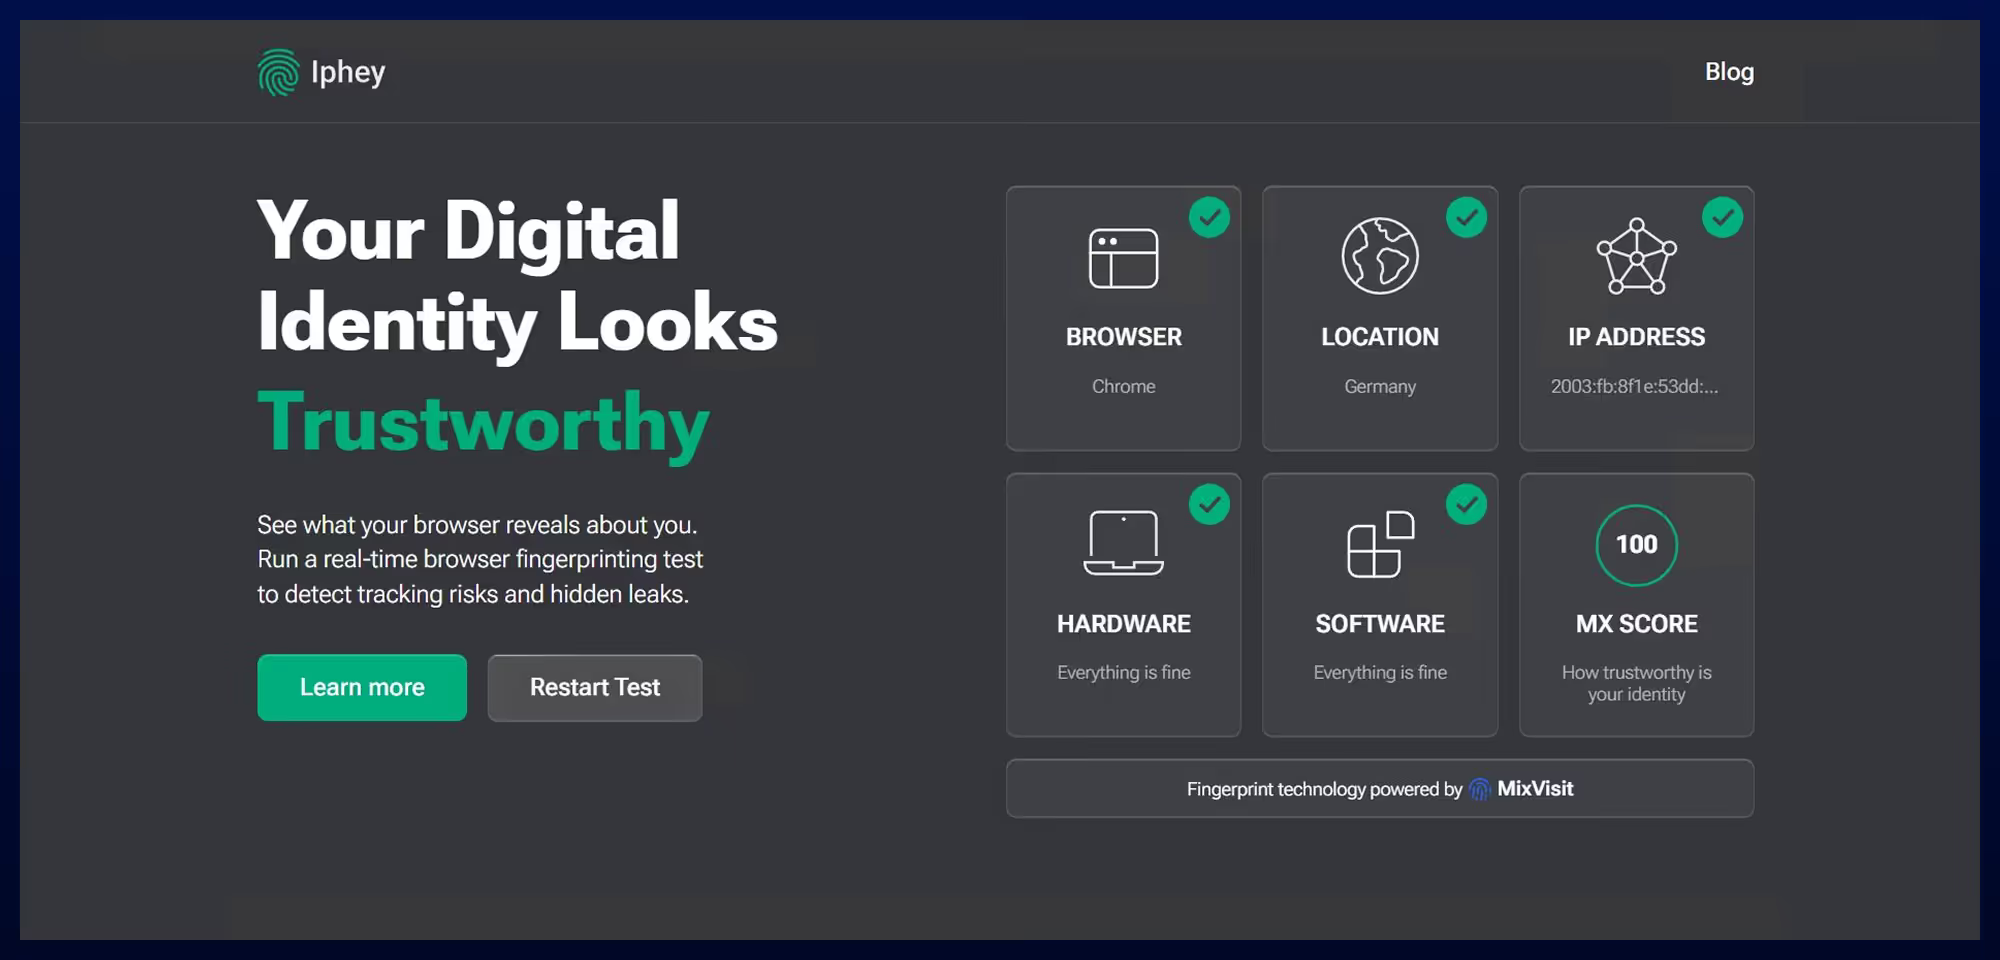
Другие сервисы, к слову, показали тоже отличные результаты. Iphey, Pixelscan, Browserscan все как один вешали антидетект-браузерам плашки — проверка пройдена.
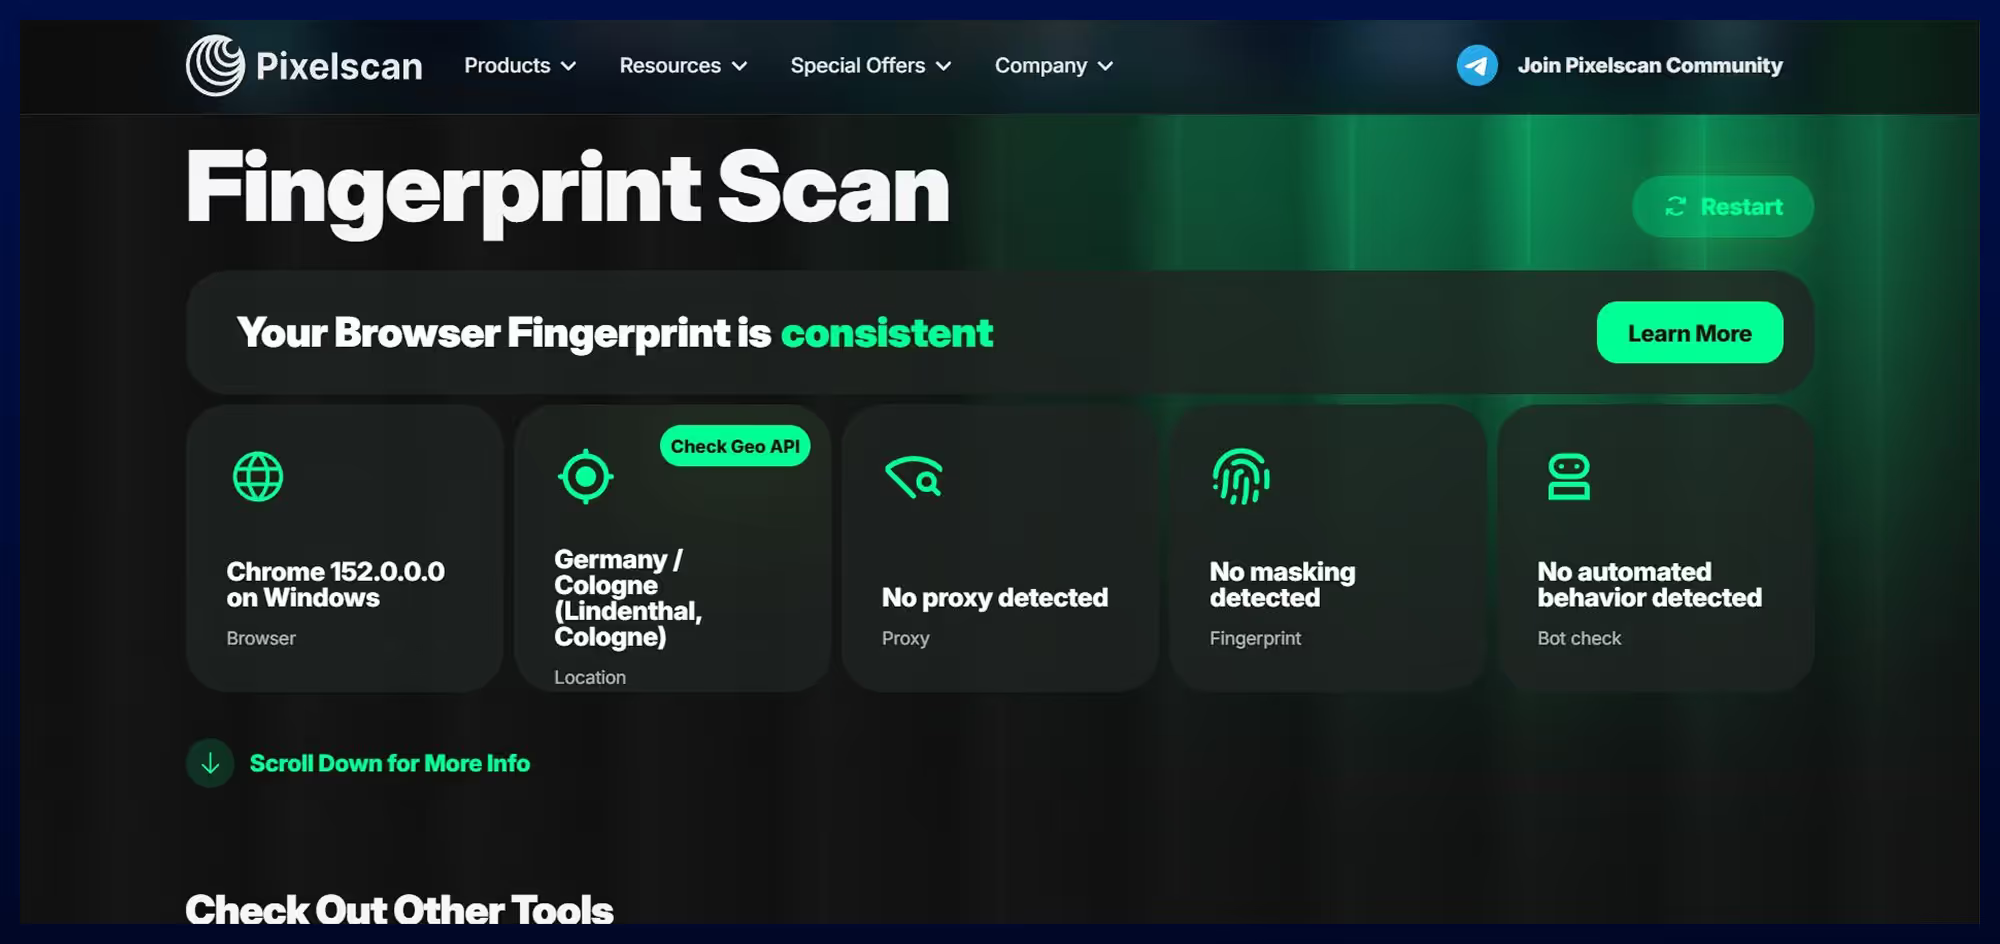
Кстати, на каждом из перечисленных сервисов висит баннерная реклама, что говорит о наличии некой аффилированности, не может независимый чекер брать деньги у тех, кого он проверяет и независимо их проверять, не выглядит все это независимо.
Но все же у одного чекера ни рекламы, ни обратных ссылок на антидетект-браузеры никогда не было. Это сервис CreepJS и он реально выглядит как Open Source проект.
И вот на этом чекере начали появляться первые звоночки, относительно наличия подмен, к примеру одна аномалия была обнаружена в антидетект-браузере Vision. CreepJS выявил подмену или вмешательство в хэш. Этот блок подсвечен красным на скриншоте.
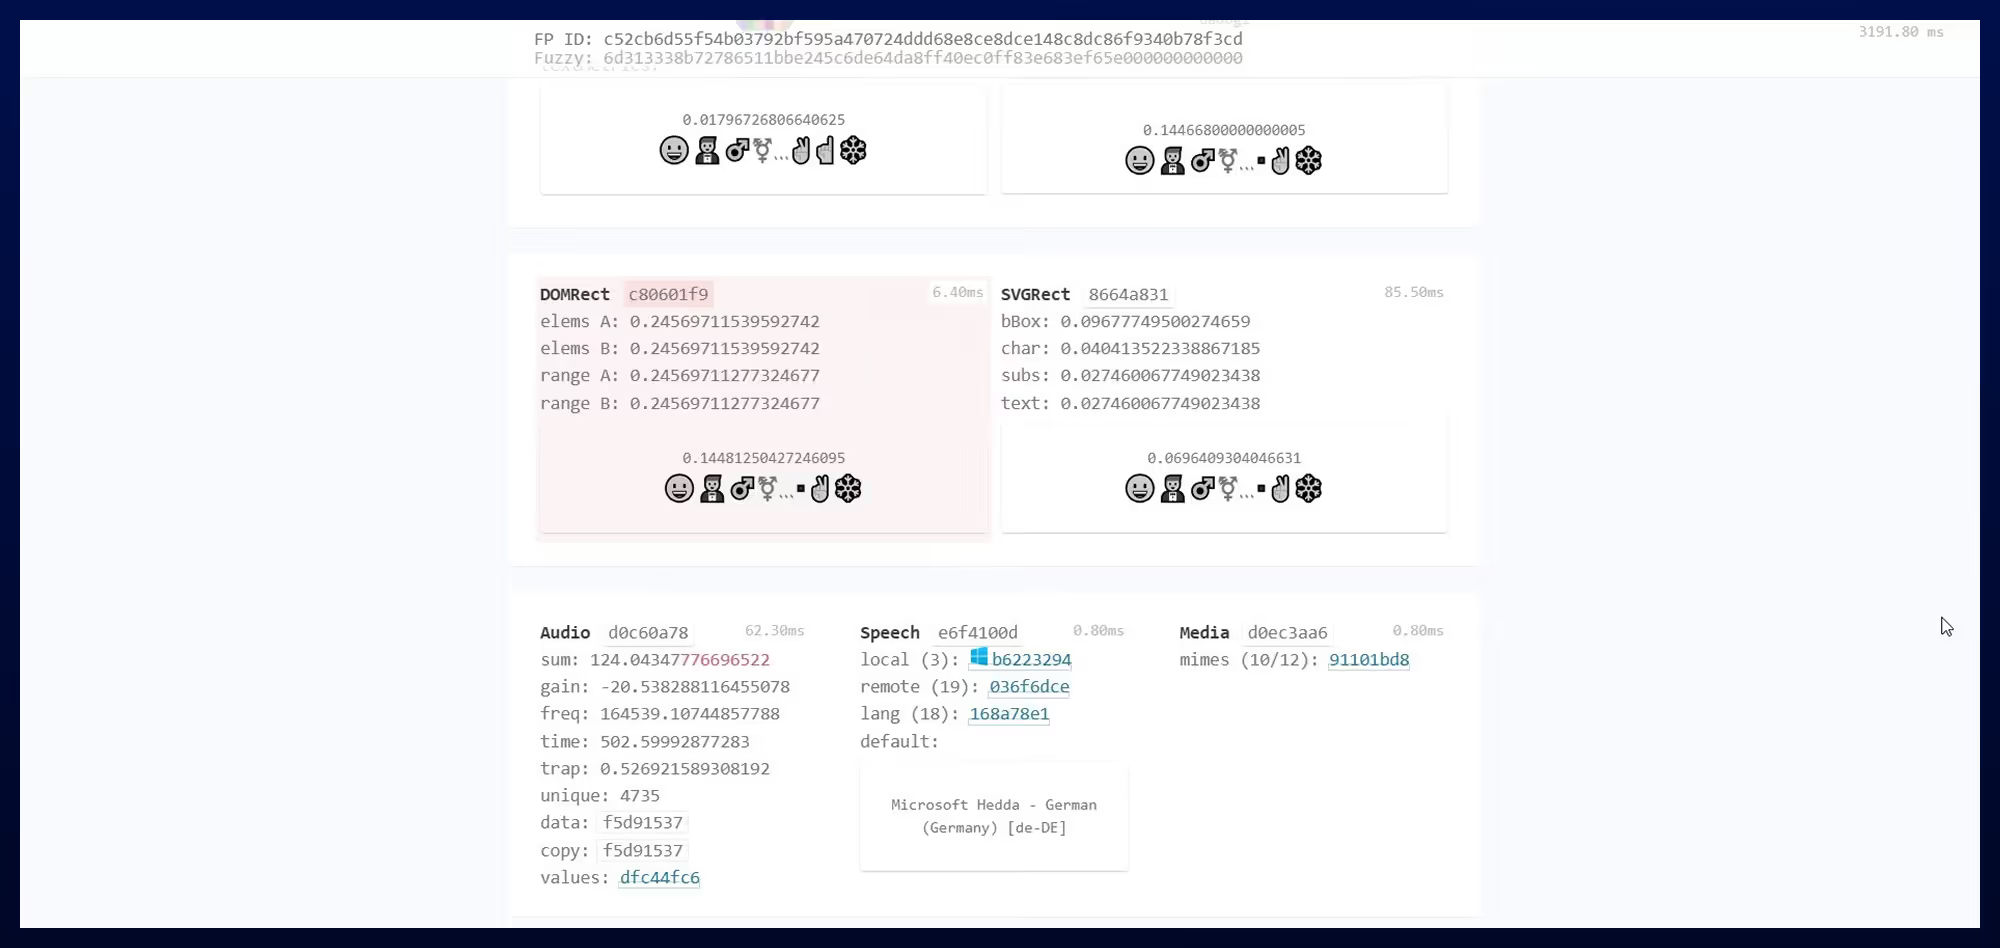
CreepJS создан не просто для снятия фингерпринта, а именно для проверки антидетект-браузеров на фальсификацию, и Vision попался. Чекер увидел, что антидетект браузер вмешивается в отпечаток и подсветил это. Точно так же это вмешательство будет обнаружено и классическими антифрод-сервисами.
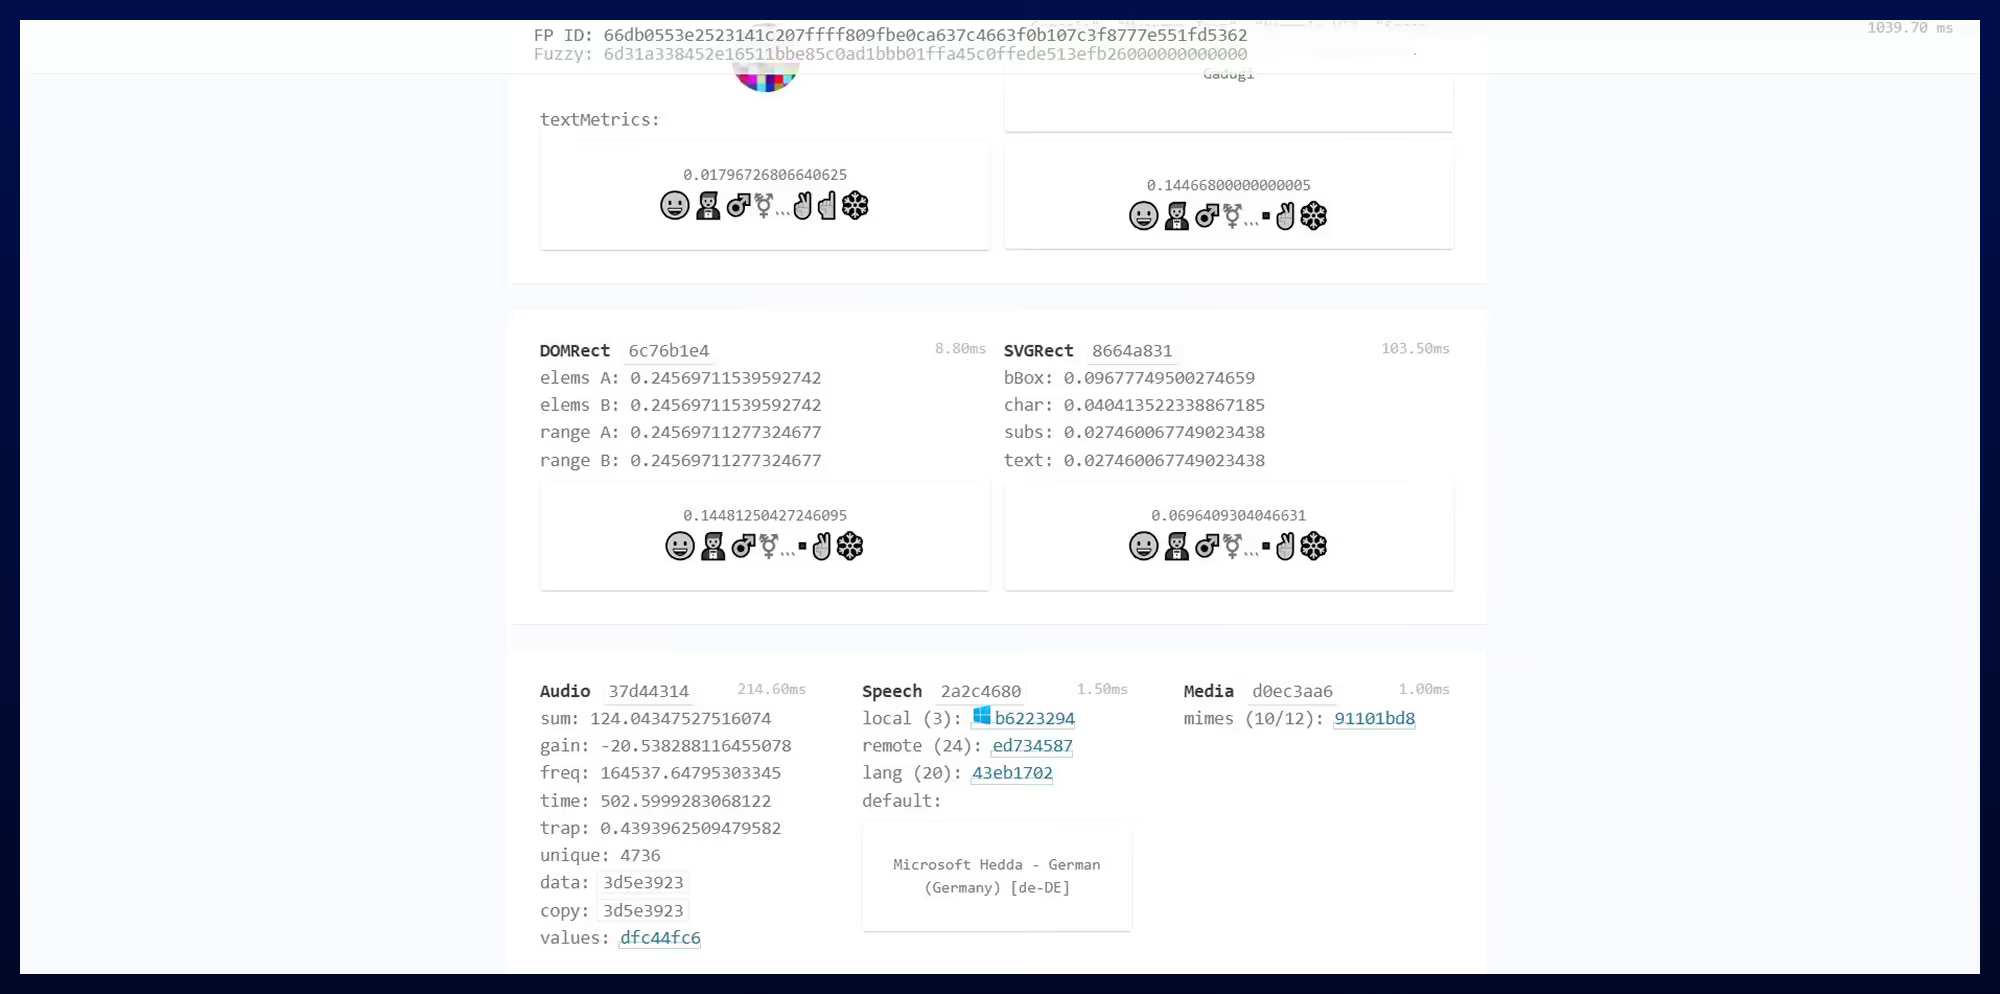
Антидетект-браузер Aurorium, в свою очередь, исторически проходит CreepJS без триггеров с его стороны. Это можно проследить на всем протяжении наших сравнений (AdsPower vs Aurorium или Gologin vs Aurorium). Точно так же произошло и в этот раз, красных зон выявлено не было.
Сетевой стек и утечки (кто лучше защищает IP-адрес)
Работа с отпечатками браузера важна, но не менее важна и работа с утечками и защитой вашего реального адреса. Не секрет, что большинство профилей сыплются именно на IP.
Когда зафиксирована аномалия в фингерпринте — это неприятно, снижается общий траст аккаунта, но сиюминутного бана не будет, а вот когда протекает IP-адрес, ситуация может иметь продолжение не в вашу пользу.
Пример — у вас несколько профилей, и вы каждому из них назначили уникальный IP-адрес. Антифрод считает все эти аккаунты уникальными пользователями и позволяет вам ими управлять (точнее сказать — он не знает, что у аккаунтов один владелец). И если происходит утечка IP-адреса, все эти профили будут связаны в единую сетку и немедленно заблокированы, скорее всего даже без возможности восстановления. Конечно, неприятно, поэтому всегда обращайте внимание на этот пункт и проверяйте, как антидетекты работают с сетевым стеком.
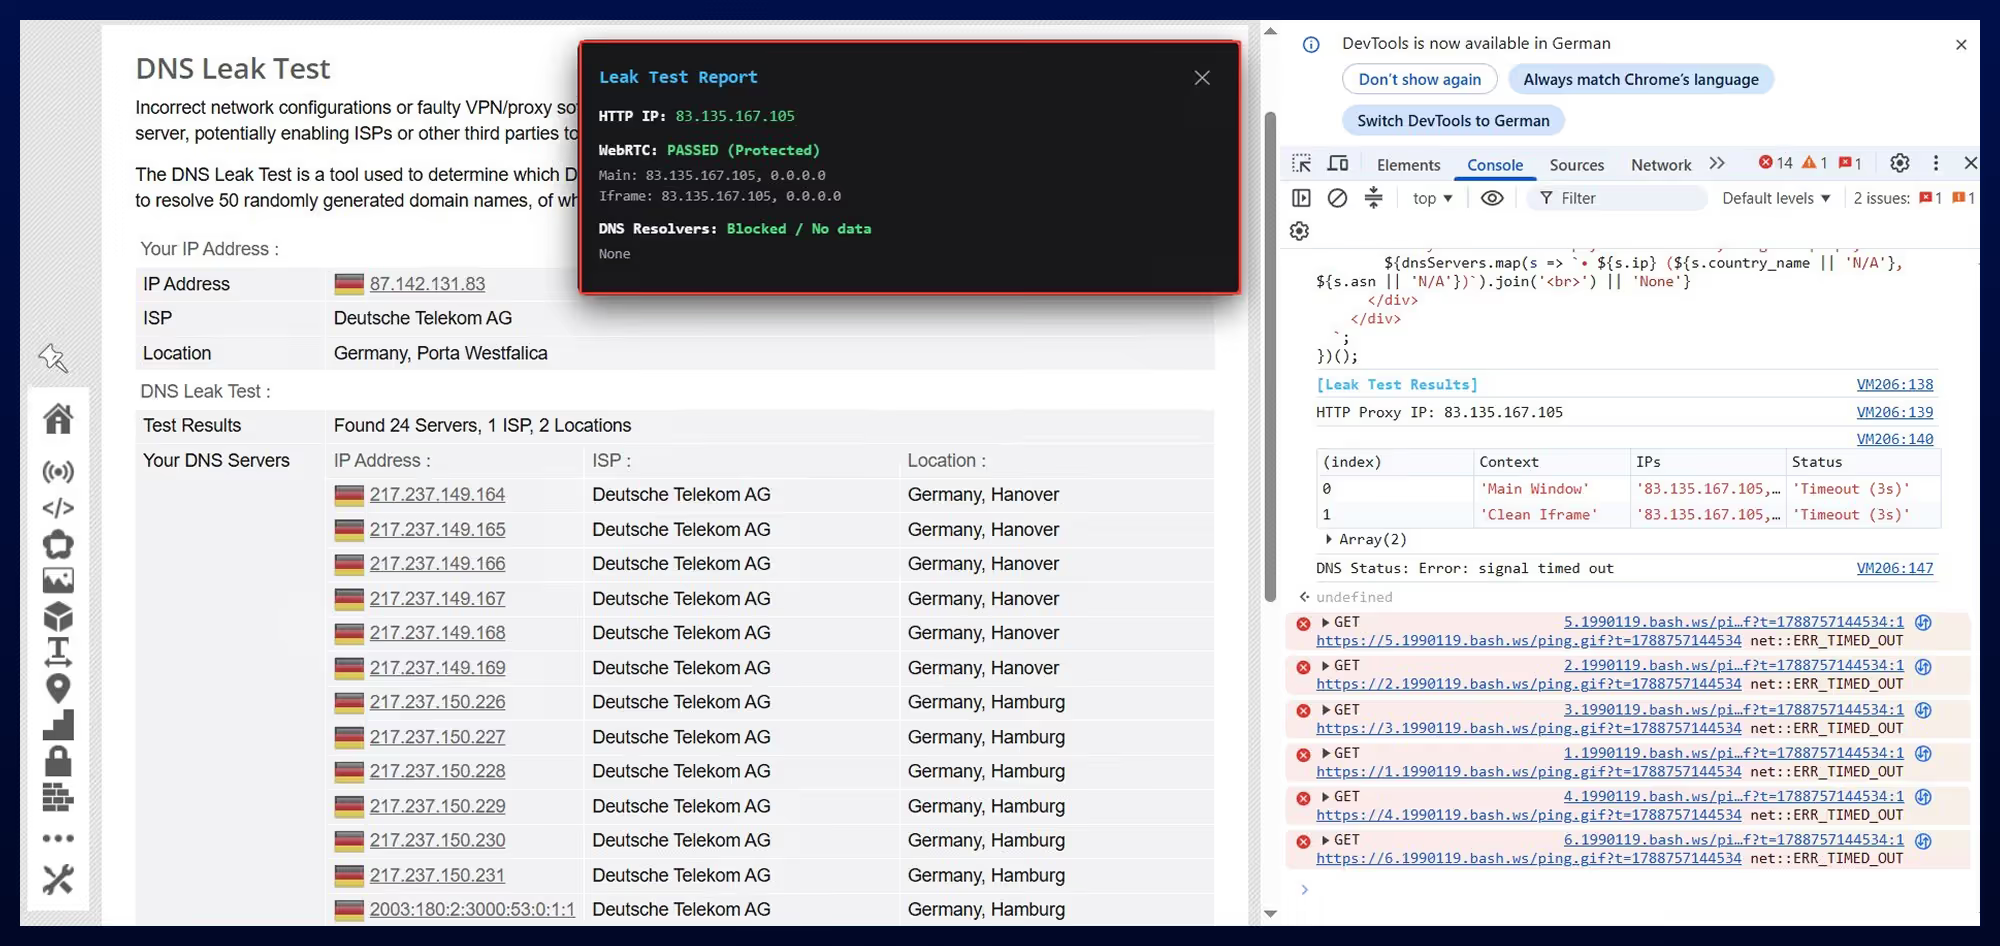
Так как 100% доверять коммерческим чекерам не стоит, мы пошли другим путем и запустили тест на утечки через WebRTC и DNS в консоли каждого антидетект-браузера. Результат в обоих случаях нас удовлетворил, утечек зафиксировано не было (чекеры их тоже не обнаружили). А это значит, что на самых стандартных настройках (никаких сложных манипуляций с профилями не выполнялось) сетевой стек устойчивый.
Поддержка UDP-протокола
В последнее время начал набирать популярность протокол UDP. Он существует уже довольно давно, но всплеск популярности зафиксирован именно за последние полгода.
Более подробно про протокол UDP, как он работает и его поддержку можете почитать в статье — «Поддержка UDP-прокси в антидетект-браузере Aurorium» или расширенный вариант в нашем блоге на Хабр — «Что такое UDP-прокси и как они работают».
Оба антидетект-браузера, и Vision, и Aurorium, заявляют поддержку UDP-прокси, что также требует проверки, ведь заявлять и делать — разные вещи.
В чем может быть опасность, когда антидетект заявляет поддержку UDP, а по факту не поддерживает этот протокол? В утечке вашего реального IP-адреса мимо туннеля, и как результат перехвате его антифродом.
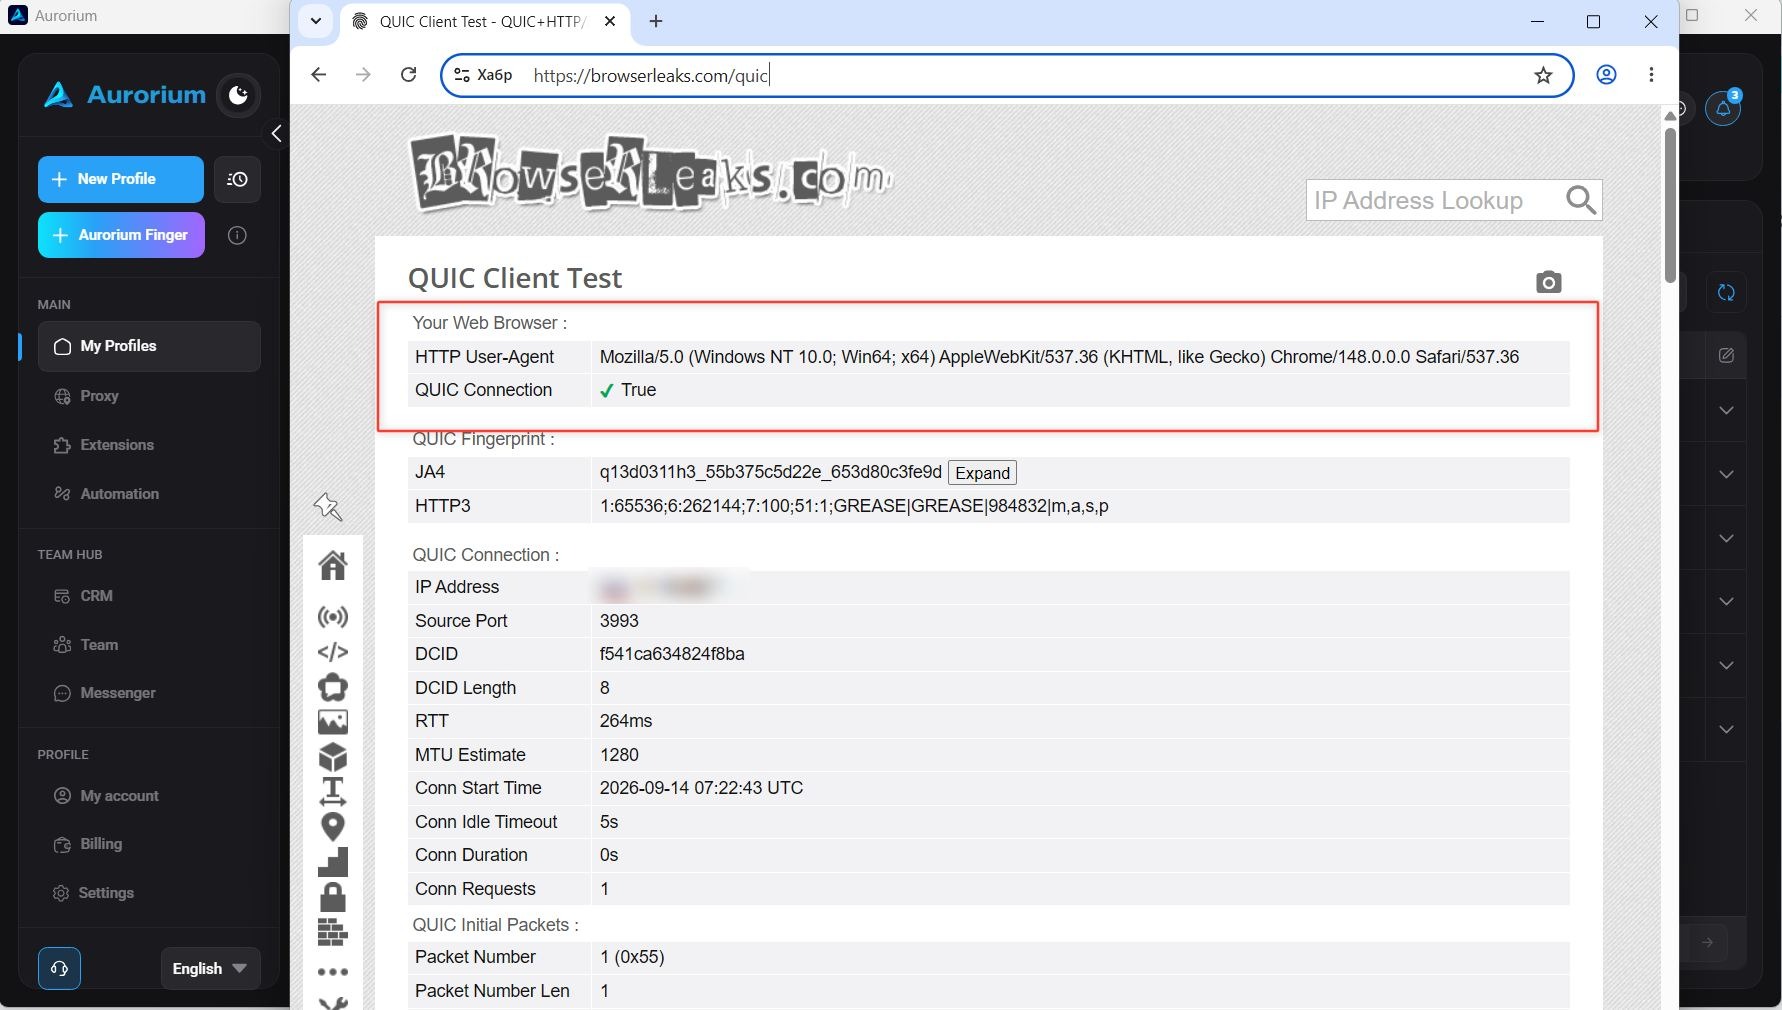
Мы проверили сравниваемые сервисы на наличие поддержки UDP и оба антидетекта подтвердили свои заявления на деле.
Командная инфраструктура — как управлять подразделениями через антидетект-браузер
Для командной работы важно учитывать несколько критериев:
- как организовано рабочее пространство;
- разделение прав и защита расходников от утечек;
- наличие внутренней коммуникации и как она реализована;
- синхронизация сессий (передача профилей от одного подразделения другому).
Организация пространств
В антидетект-браузере Vision и в антидетект-браузере Aurorium организация пространства построена вокруг концепции мультикомандности. С одним аккаунтом пользователь может входить в неограниченное число команд и переключаться между ними. Данные между пространствами полностью изолированы.
Отличия начинаются на этапе разделения членов команды на подразделения (в случае с антидетект-браузером Vision на папки).
Vision пошел по классическому пути, он разделяет команды по папкам. То есть у разных членов команды есть доступы к определенным папкам, в которых созданы конкретные профили.
В антидетект-браузере Aurorium разделение можно производить как по папкам, так и по подразделениям. Владелец команды может создать несколько подразделений, в которые можно добавлять членов каждого из указанных подразделений (фармеры, байеры и т. п.).
Права и защита от кражи расходников
Разделение прав выполняется не просто так, а для защиты чувствительных данных, которые могут утечь конкурентам (доступы к аккаунтам, профили и т. п.), поэтому вопрос защиты актуален для антидетект-браузеров, даже серьезнее, чем удобство использования.
В Vision, помимо папочной модели, реализована детальная ролевая модель доступа, и есть так называемая антивандальная защита. Предусмотрен отдельный тумблер, запрещающий удаление профилей. Если попадется «обидчивый» сотрудник, который решит «хлопнуть дверью», базу он с собой унести не сможет, как и уничтожить ее.
В папочной модели есть свои нюансы: так контроль осуществляется строго на уровне всей папки целиком. Нельзя открыть папку байеру, но скрыть внутри нее один конкретный профиль. Чтобы изолировать расходники, нужно выстраивать схему «Персональных папок» (папка «Фарм — Денис», папка «Байер — Макс»), что при росте команды до 20+ человек порождает громоздкое дерево каталогов.
Антидетект-браузер Aurorium решает задачу изоляции через организационные контуры. Один отдел работает строго со своими прокси и аккаунтами. Второй может видеть только те профили, которые переданы в их подразделение, без прямого доступа к пулу инфраструктурных ресурсов.
Внутри подразделений можно также скрывать учетные данные сотрудников. Сотрудник может получать готовый к работе браузер с уже авторизованной сессией.
🛡️ Опасаетесь, что сотрудники унесут базу профилей или «сольют» приватные прокси налево?
Изолируйте инфраструктуру в Aurorium: разграничивайте доступ по подразделениям, скрывайте чувствительные данные и управляйте задачами во встроенной CRM без риска кражи связок.
🔗 Построить безопасную командную работу в Aurorium →
Внутренняя коммуникация и постановка задач
Эффективность распределенной команды может упираться в скорость передачи контекста. И вот чем отличаются антидетекты на этом уровне.
Vision придерживается классического подхода — антидетект-браузер и ничего лишнего.
Для внутренней коммуникации вы получите тут систему тегов, кастомные статусы и текстовые заметки к профилю. Больше для коммуникации ничего нет.
Антидетект-браузер Aurorium же сделал ставку на устранение лишних приложений и сервисов, интегрировав внутрь клиента полноценный командный комбайн из CRM-системы, таск-трекера и встроенного мессенджера.
Со встроенной CRM и таск-трекером можно ставить задачи непосредственно в интерфейсе клиента, связывая их с конкретными профилями или подразделениями. Можно выставить дедлайн, назначить ответственного и в реальном времени видеть прогресс.
А наличие встроенного мессенджера уровня Telegram исключает передачу рабочих ссылок и обсуждений через сторонние мессенджеры. Да и в целом, это удобно, нет необходимости переключаться.
Синхронизация сессий
В работе медиабаинговой команды классический путь профиля может выглядеть так: Регистратор → Фармер → Технический специалист (привязка платежек и прокси) → Медиабайер → Тимлид. И если на любом из этих этапов происходит рассинхрон, профиль может отвалиться и придется все начинать сначала.
Именно поэтому передача профилей важна, и вот как она реализована в антидетект-браузерах, которые мы сравниваем.
Vision предлагает два сценария передачи:
- Внутри команды: Профиль просто переносится между папками. Облачная синхронизация подтягивает куки, вкладки, локальное хранилище (LocalStorage/IndexedDB) и расширения новому держателю папки.
- Между независимыми командами: У Vision есть своя фича — уникальный Transfer Key команды. Если вы покупаете готовые аккаунты у стороннего продавца или передаете проект внешнему подрядчику, не нужно давать им доступ в свою команду. Принимающая сторона генерирует токен, отдающая — отправляет по нему конкретные профили.
В браузере Vision можно блокировать одновременный запуск одного и того же профиля несколькими участниками — это исключает конфликт сессий и не провоцирует срабатывание антифрода.
В антидетект-браузере Aurorium процесс передачи замкнут на структуру подразделений и встроенную CRM. Профиль передается вместе со всеми сессионными данными конкретному сотруднику или целому отделу, при этом можно привязать конкретную задачу прямо к профилю в CRM.
Для управления процессом есть журнал истории действий и распределение задач, что позволяет отслеживать, кто из сотрудников и когда взаимодействовал с профилем.
В отличие от реализованного в антидетект-браузере Vision механизма трансфер-ключей, передача профилей вовне строится по классической схеме экспорта/импорта данных либо прямой передачи между пользователями платформы.
Для каких вертикалей подходят решения?
На первый взгляд любой антидетект-браузер подходит под любые задачи, связанные с мультиаккаунтингом. И действительно, базово это так, однако есть ниши, где потенциал антидетекта может быть раскрыт на 100%. Поэтому выбор инструмента здесь напрямую зависит от специфики задач и масштаба инфраструктуры.
Vision: Ретродропы, Web3 и точечный абуз
Благодаря гибким ручным настройкам фингерпринта Vision пользуется популярностью среди Web3-комьюнити, в частности:
- Ретродропы и тестнеты: Абуз L1/L2-сетей, тестнетов и тест-бриджей требует достаточно тонкой настройки каждого профиля под конкретные задачи, где шаблоны могут вызвать подозрения.
- NFT-минтинг и Whitelist: Специфические сценарии, где требуется изолированная эмуляция уникальных конфигураций и быстрая ручная правка параметров на лету.
- Синдикаты и реселл аккаунтов: Механика Transfer Key неплохо укладывается в сценарий, когда небольшая команда греет пачки Twitter/Discord/MetaMask-аккаунтов под дропы и передает их клиентам или внешним подрядчикам без прямого доступа к своей инфраструктуре.
Aurorium: Масштабный арбитраж трафика в жестких нишах
Aurorium проектировался под сценарии высоконагруженного медиабаинга, где ключевыми факторами являются командная стабильность, конвейерная передача аккаунтов и полное отсутствие аппаратных и сетевых утечек. Это делает его оптимальным решением для высокодоходных вертикалей с жестким антифродом:
- Крипта: Работа с крипто-офферами, биржами и финтех-воронками требует серьезной чистоты сетевого стека. Утечки реального IP приводят к чувствительным блокировкам и заморозке оборотных средств.
- Гэмбла: Высокие спенды в Facebook, Google и TikTok под iGaming требуют постоянного прогрева и залива сотен профилей. Разделение команды на подразделения (фарм-юниты отдельно, байеры отдельно) защищает инфраструктуру от человеческого фактора и снижает процент отказов.
- Нутра: Агрессивное сплит-тестирование, работа с агентскими и авторег-аккаунтами, постоянная смена креативов и клоакинг. Здесь критически важно, чтобы члены команды не отвлекались на рутинное администрирование софта, а профили передавались внутри контура в пару кликов с сохранением прогретых сессий.
Итог: Что выбрать арбитражной команде?
Выбор между двумя браузерами сводится к классическому выбору между «специализированным инструментом для ручной сборки» и «готовой экосистемой полного цикла».
Vision — неплохой инструмент для соло-специалистов и компактных команд, которым важны ручные настройки параметров и возможность передавать профили внешним контрагентам по трансфер-ключам. Если ваш менеджмент уже завязан на внешние таск-трекеры, а фокус лежит в плоскости точечного Web3-абуза — антидетект-браузер Vision сможет перекрыть эти задачи.
Aurorium — это энтерпрайз-решение «из коробки» для командных процессов. Браузер берет на себя всю рутину по глубокой защите железа на уровне нативного ядра, туннелированию сетевого трафика (включая UDP) и изоляции расходников. Встроенная CRM, разграничение прав по подразделениям и изолированные чаты позволяют владельцам команд безопасно масштабировать штат и сосредоточиться на поиске и масштабировании профитных связок, а не на администрировании софта.
🚀 Готовы к масштабированию без сбоев?
Получите готовую экосистему для медиабаинга: консистентные отпечатки на уровне ядра и полное отсутствие скрытых платежей за рабочие места.
🔗 Попробовать Aurorium бесплатно прямо сейчас →